一次玄学的任意文件下载bypass

又是加班的一天 无力吐槽 今日碰到的一个任意文件下载bypass 应该是程序特性,跟防火墙不知有没有关联,估计乱打乱撞了 1. 开局一张图,弱口令搞起来 密码3个a 真是善解人意的一天呢 老规矩找上传点 可惜是白名单,shell无望了 上传没戏,看看下载能不能有戏 尝试跨目录,读取文件 这不就是纯纯白给吗 Filename是下载出来的文件名 Filepath是下载的文件路径 尝试读
又是加班的一天
无力吐槽
今日碰到的一个任意文件下载bypass
应该是程序特性,跟防火墙不知有没有关联,估计乱打乱撞了
1.
开局一张图,弱口令搞起来
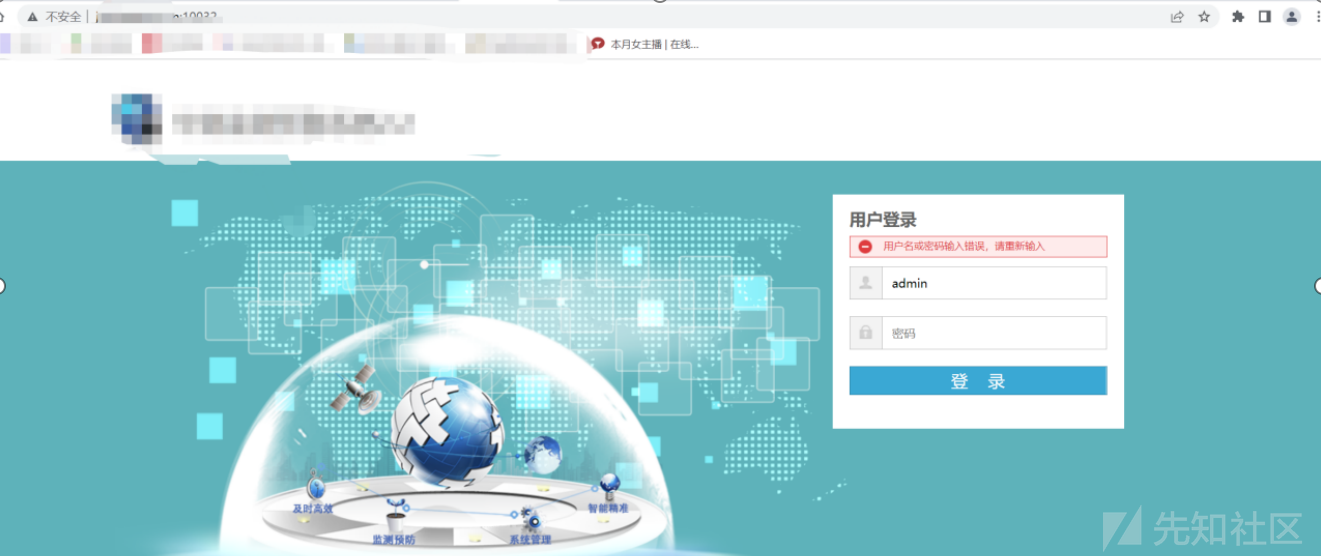
密码3个a

真是善解人意的一天呢
老规矩找上传点

可惜是白名单,shell无望了

上传没戏,看看下载能不能有戏
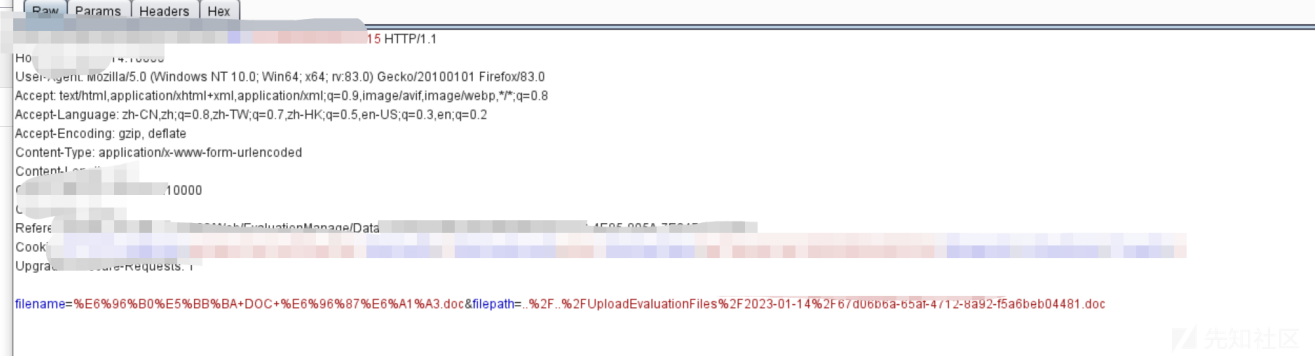

尝试跨目录,读取文件

这不就是纯纯白给吗
Filename是下载出来的文件名
Filepath是下载的文件路径
尝试读取web.config
不出意外的话,意外就来了

正常拦截的话,读取的话就会拦截了
这里也是奇怪无语了,读取web.config就拦截
尝试绕过
拦截: / // \ \
尝试了很久,空符号,特殊符号,转码都无法绕过
玄学来了

尝试../\/\/\居然读取出来了,奇怪的知识又增加了。
END