某次安全设备突破口的实战案例

真实案例,运气较好,在获取day当天找到了目标靶标。 某堡垒机权限认证绕过 拿到后台,查看运维主机 均出网,frp反向代理 本机信息收集 获取网站后台配置文件并留作密码本 web网站数据库配置文件中的密码,Web.config,config,php,*.properties等等文件,针对不同OA名称也不一样,列举几个常用配置文件 厂商 配置文件 用友 ierp/bin/prop.x
真实案例,运气较好,在获取day当天找到了目标靶标。
某堡垒机权限认证绕过

拿到后台,查看运维主机
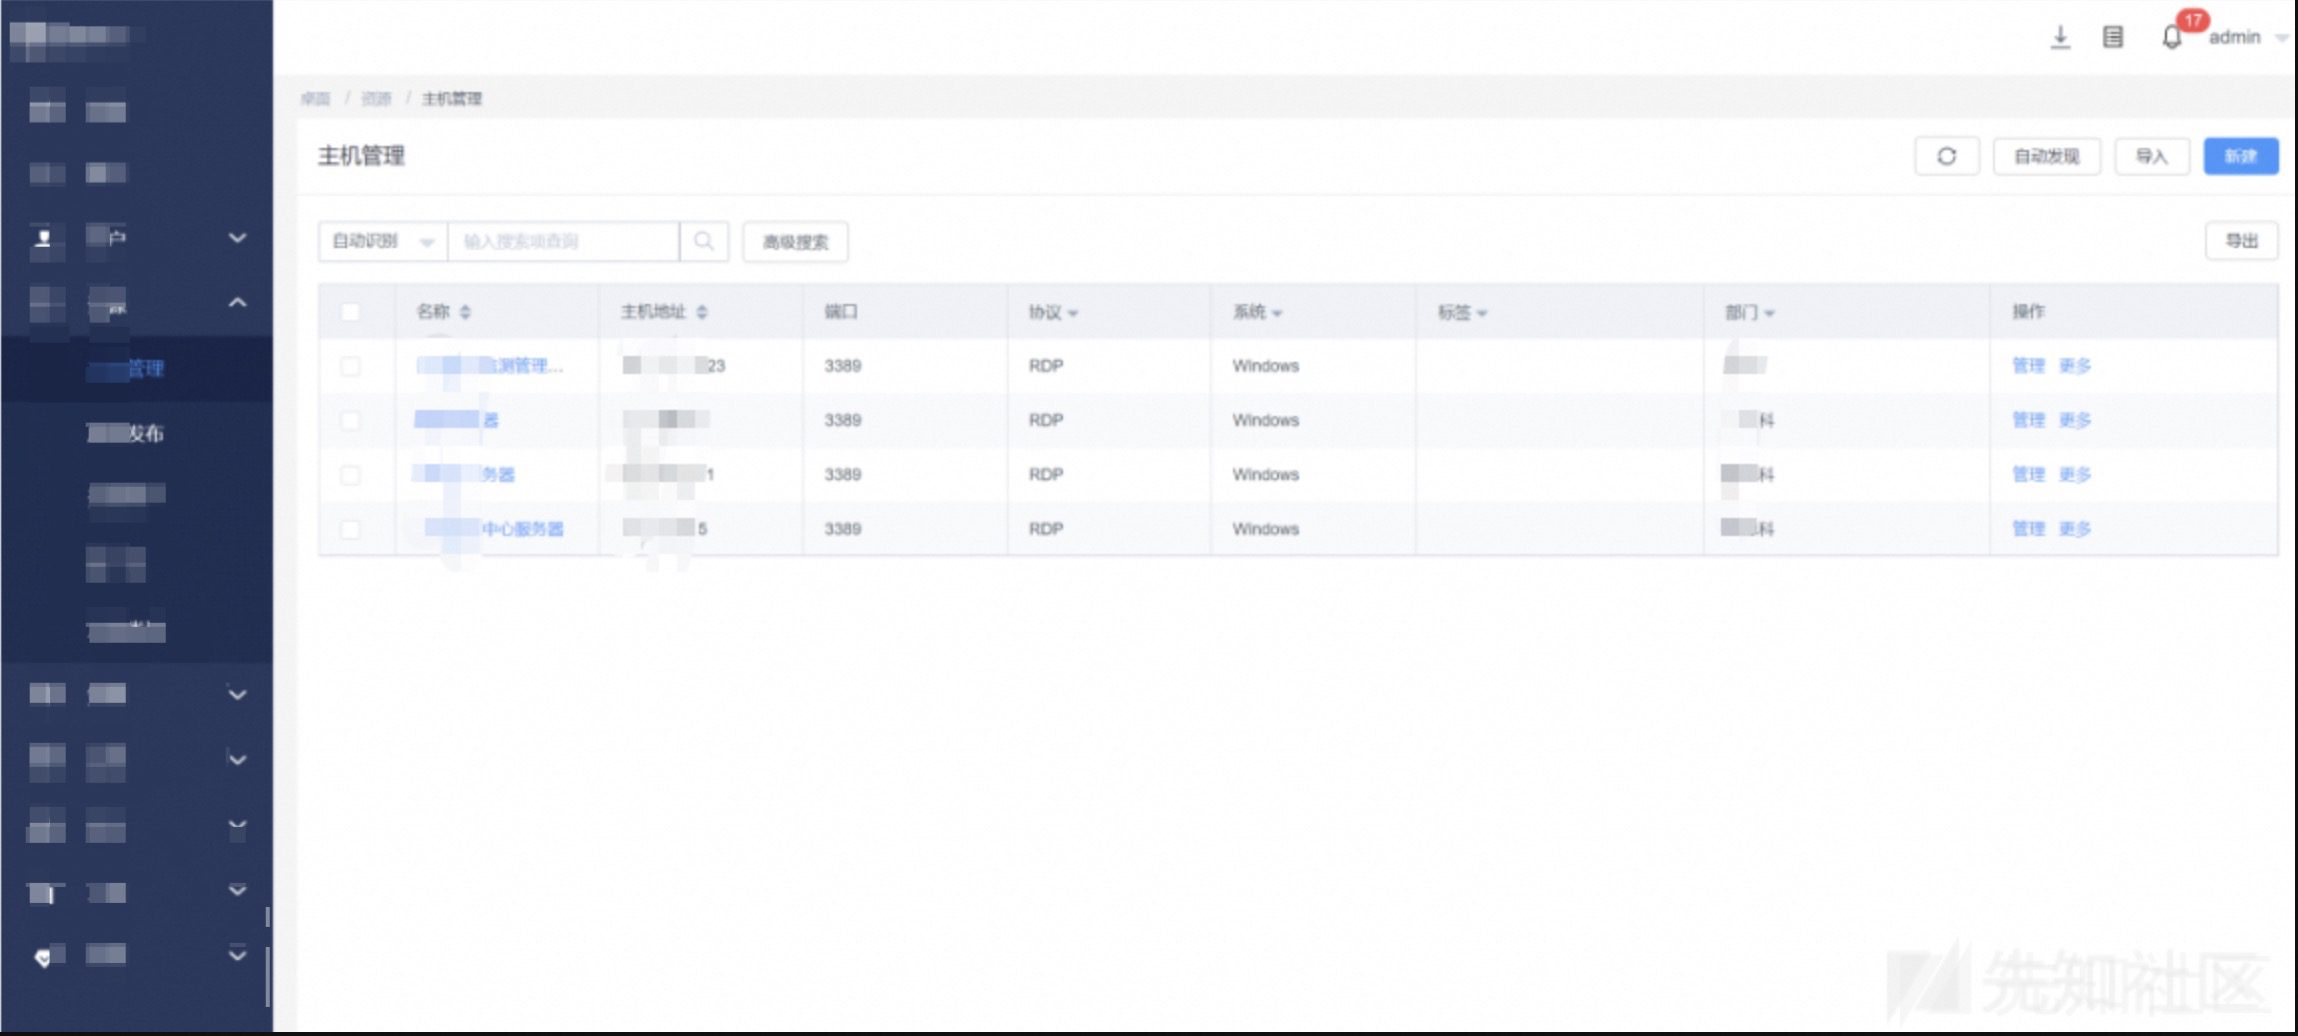
均出网,frp反向代理
本机信息收集
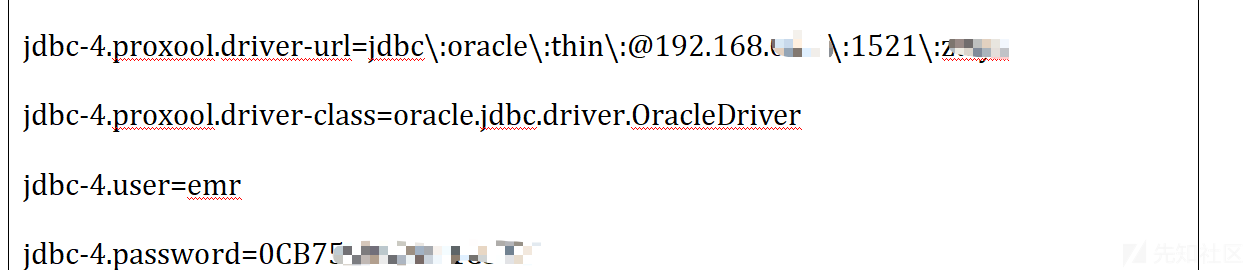
获取网站后台配置文件并留作密码本
web网站数据库配置文件中的密码,Web.config,config,php,*.properties等等文件,针对不同OA名称也不一样,列举几个常用配置文件
| 厂商 | 配置文件 |
|---|---|
| 用友 | ierp/bin/prop.xml |
| 万户 | WEB-INF/config/whconfig.xml |
| 通达 | webroot/inc/oa_config.php |
| 金和 | C6/JhSoft.Web.Dossier.JG/JhSoft.Web.Dossier.JG/XMLFile/OracleDbConn.xml |
| Tomcat | /conf/tomcat-users.xml |
| Weblogi | %DOMAIN_HOME%/servers/AdminServer/security/boot.properties |
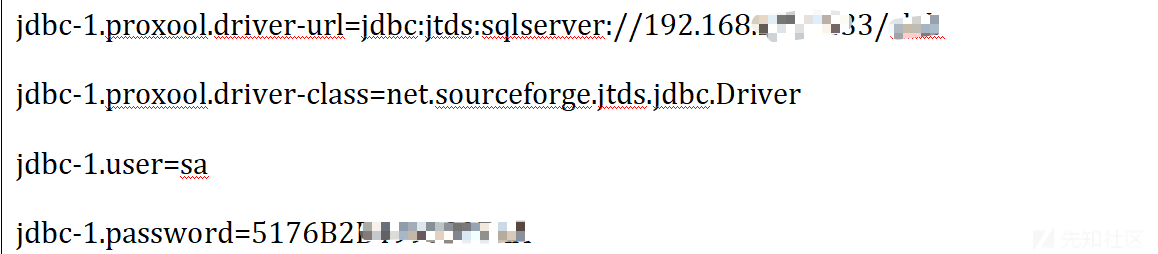
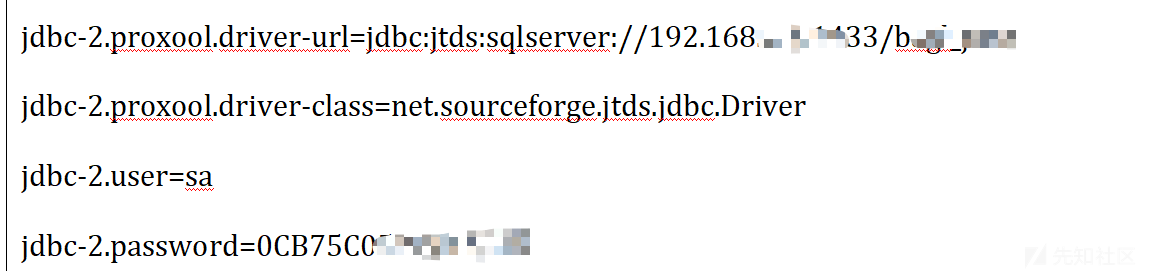
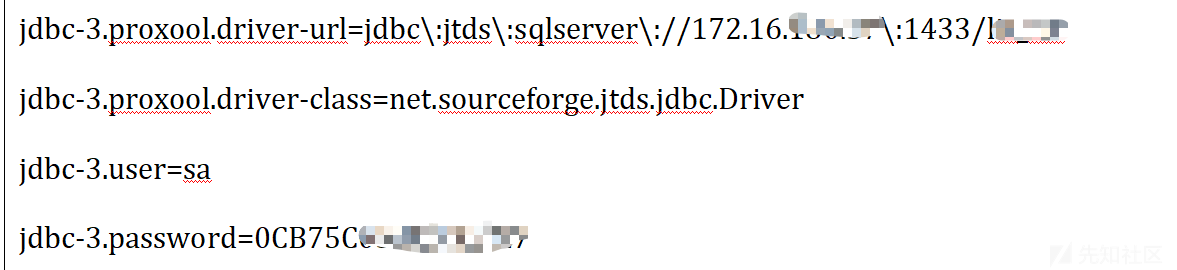
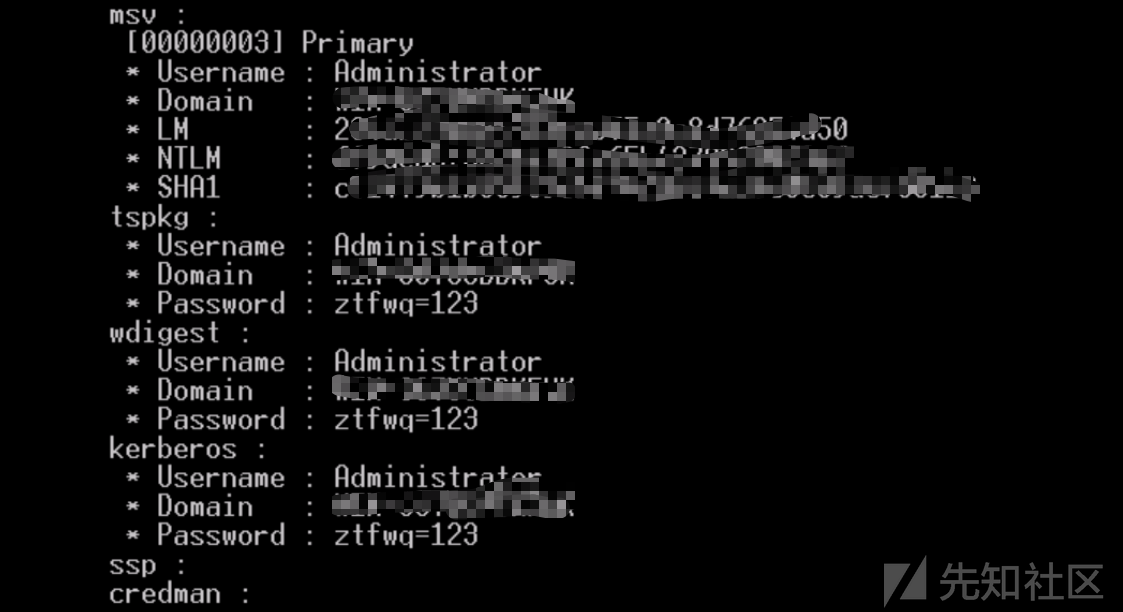
在翻mimikatz收集密码本
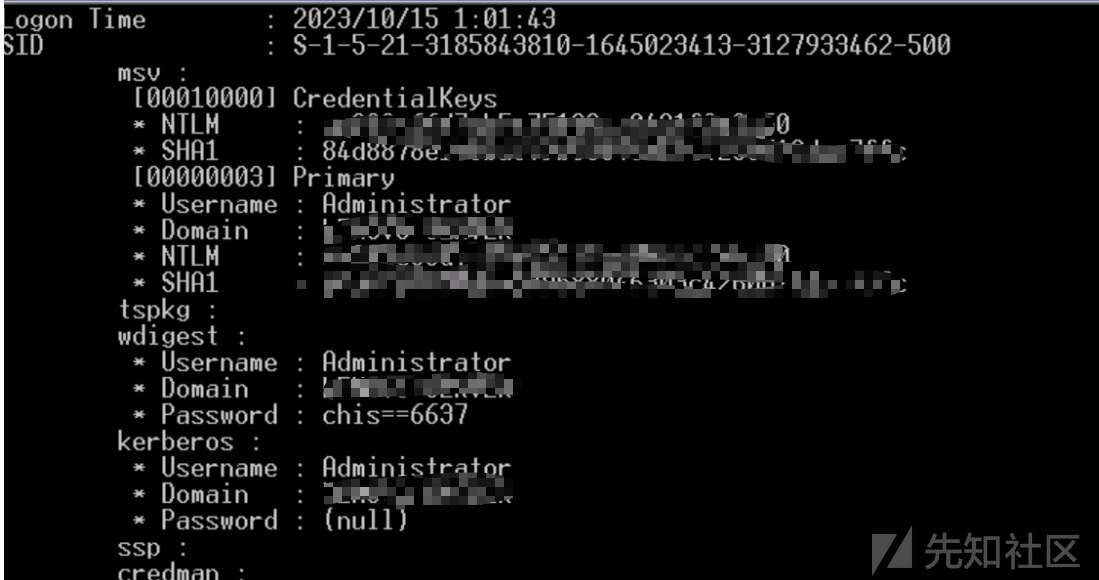
维权
堡垒机最高权限获取sysadmin 65r)VIHd>5(x 可进行维权
内网横向
因为已经是堡垒机,并且获取了多个权限,就开始全面扫描
分享一个自己用的fscan结果优化脚本,更新DC域筛选功能(https://github.com/LuckyRiver99/fscanDC)
获取多台网络设备,数据库,主机等
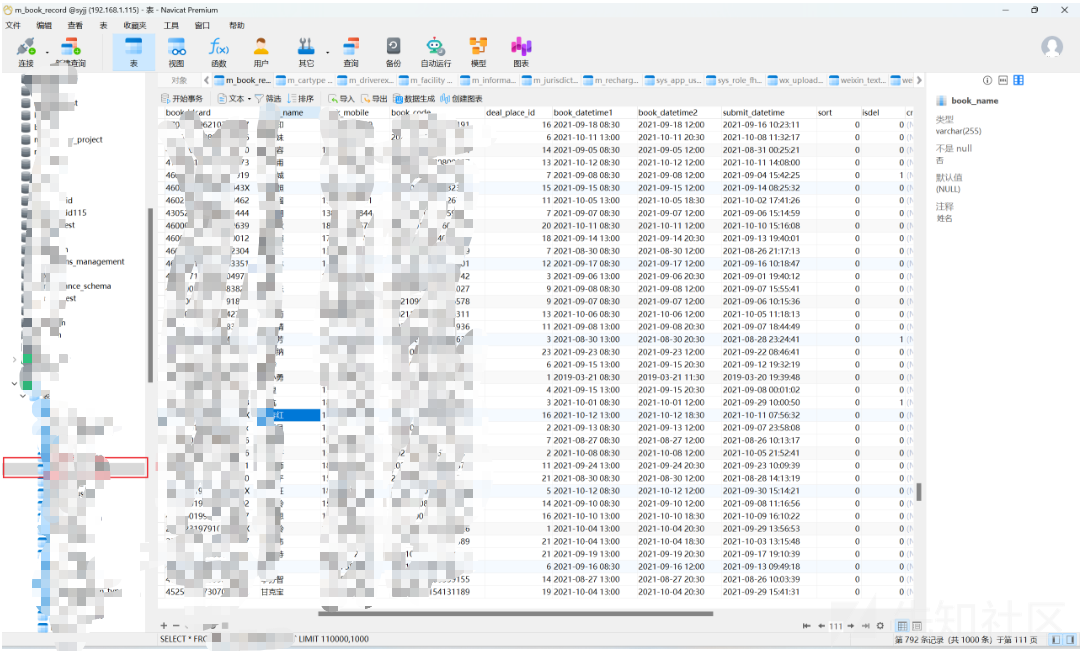
数据库拿了10个以上,其中一台mssql拿下了数十万敏感数据
突破网络隔离
web统一进行弱口令探测,图不一一展示了
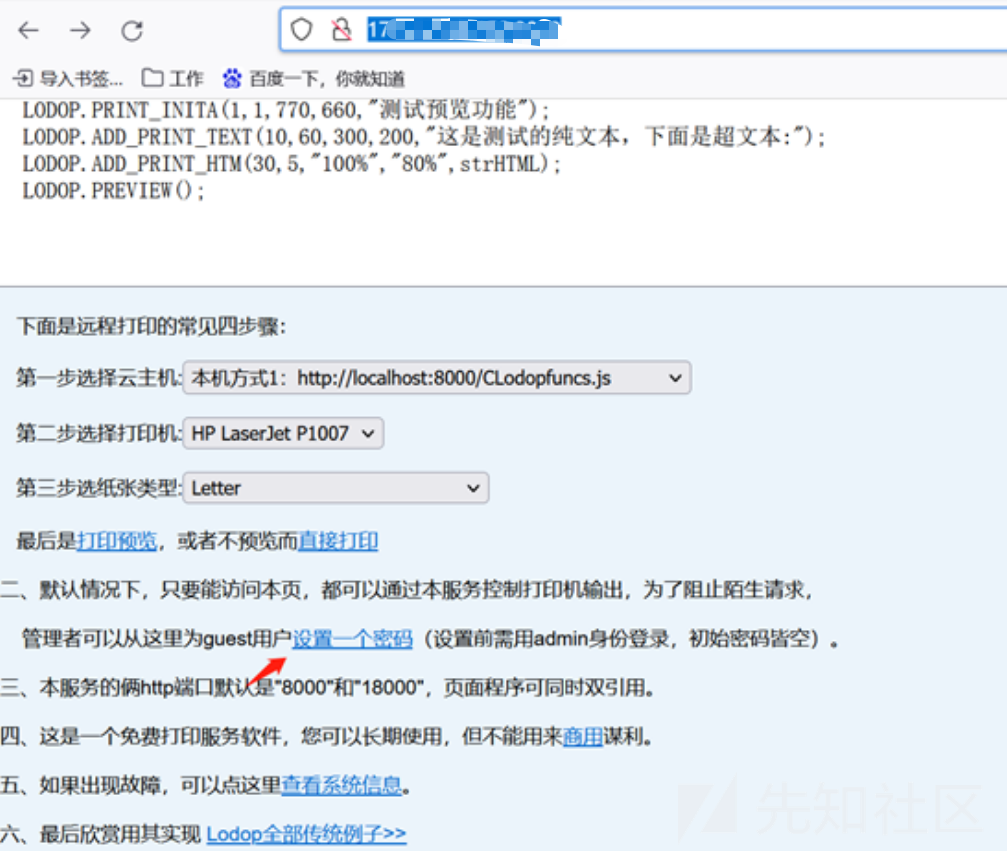
针对打印机得分的话还是算上的,一台20分左右,结合摄像头等等分数还是蛮不错
大华摄像头未授权(https://github.com/bp2008/DahuaLoginBypass)
堡垒机放置在公网安全风险要大很多,当然好运气也是支撑拿分的首选了
END