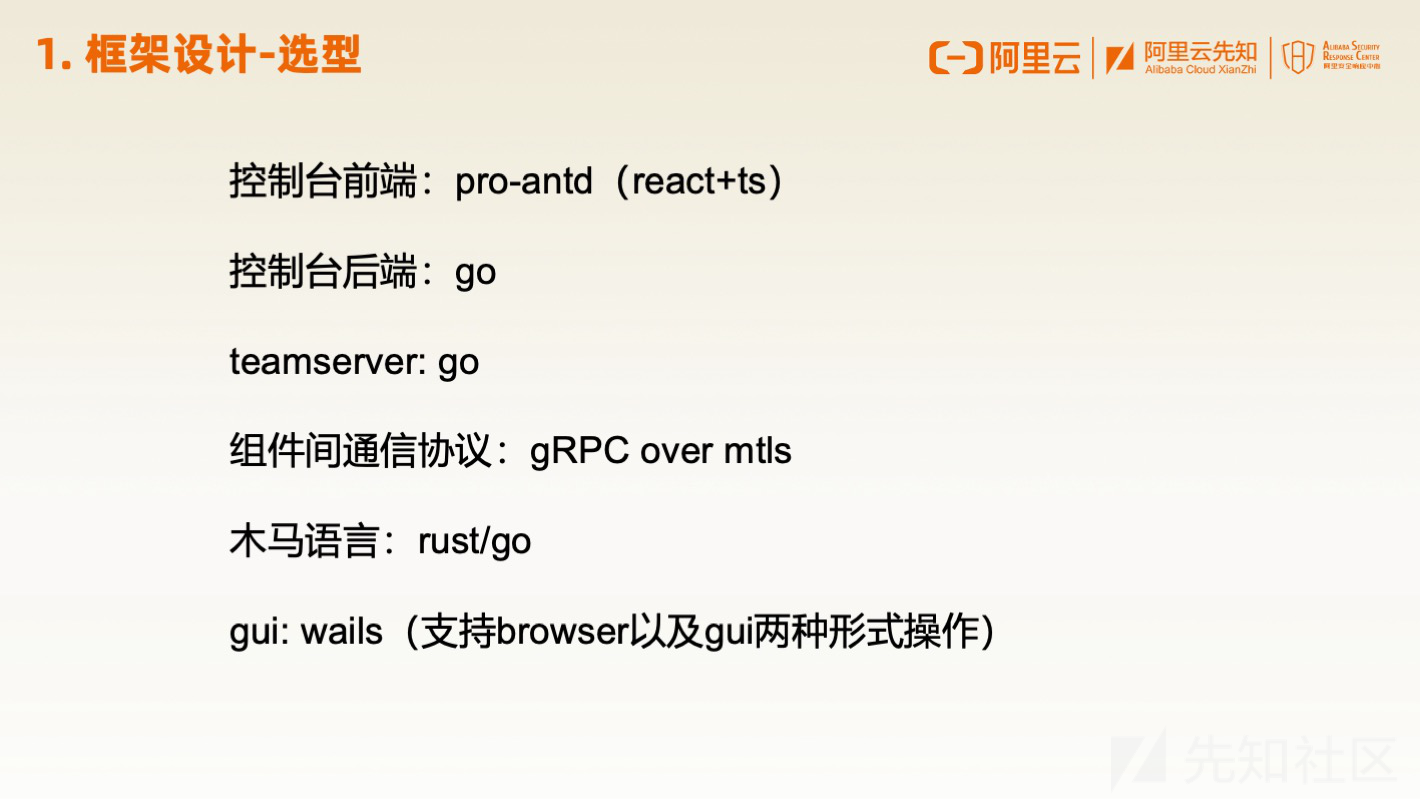
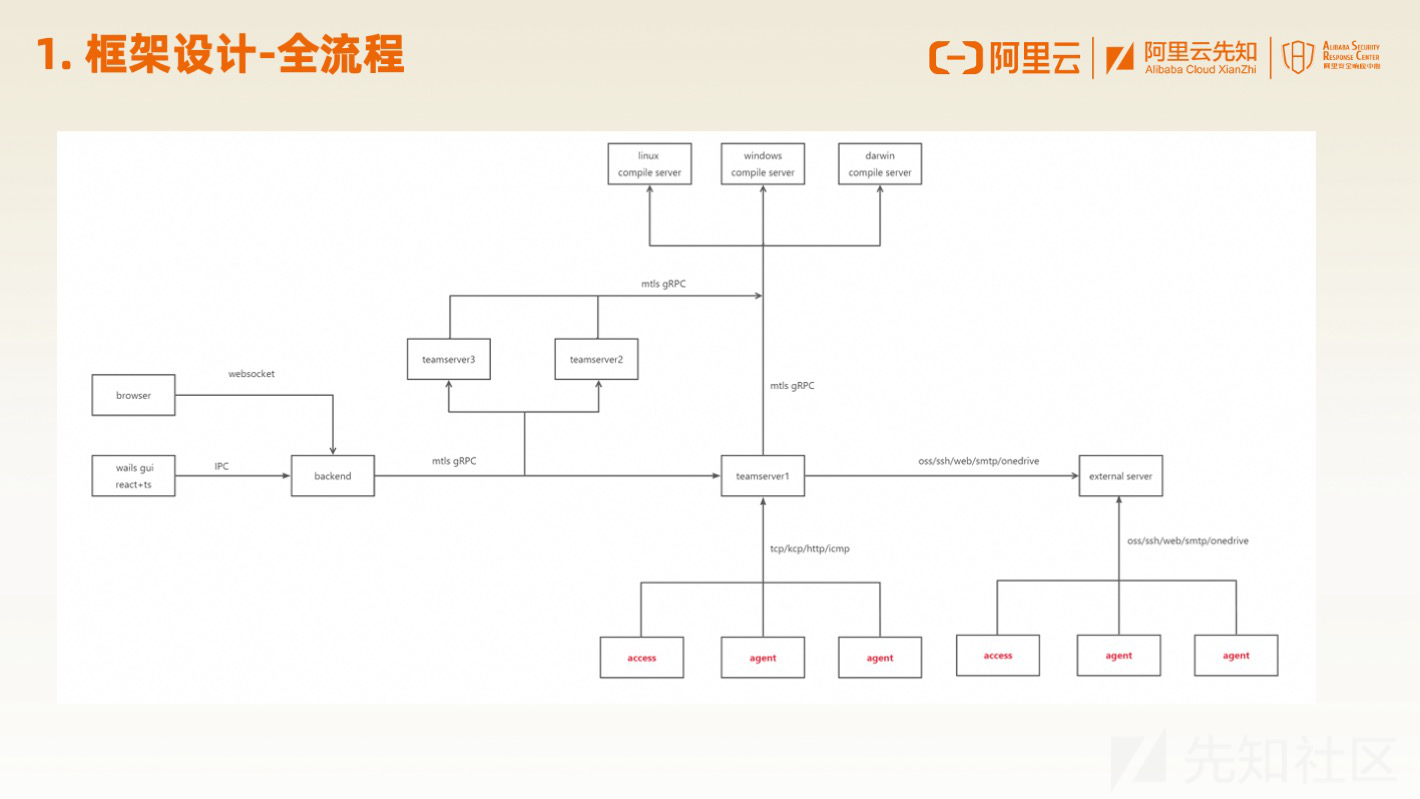
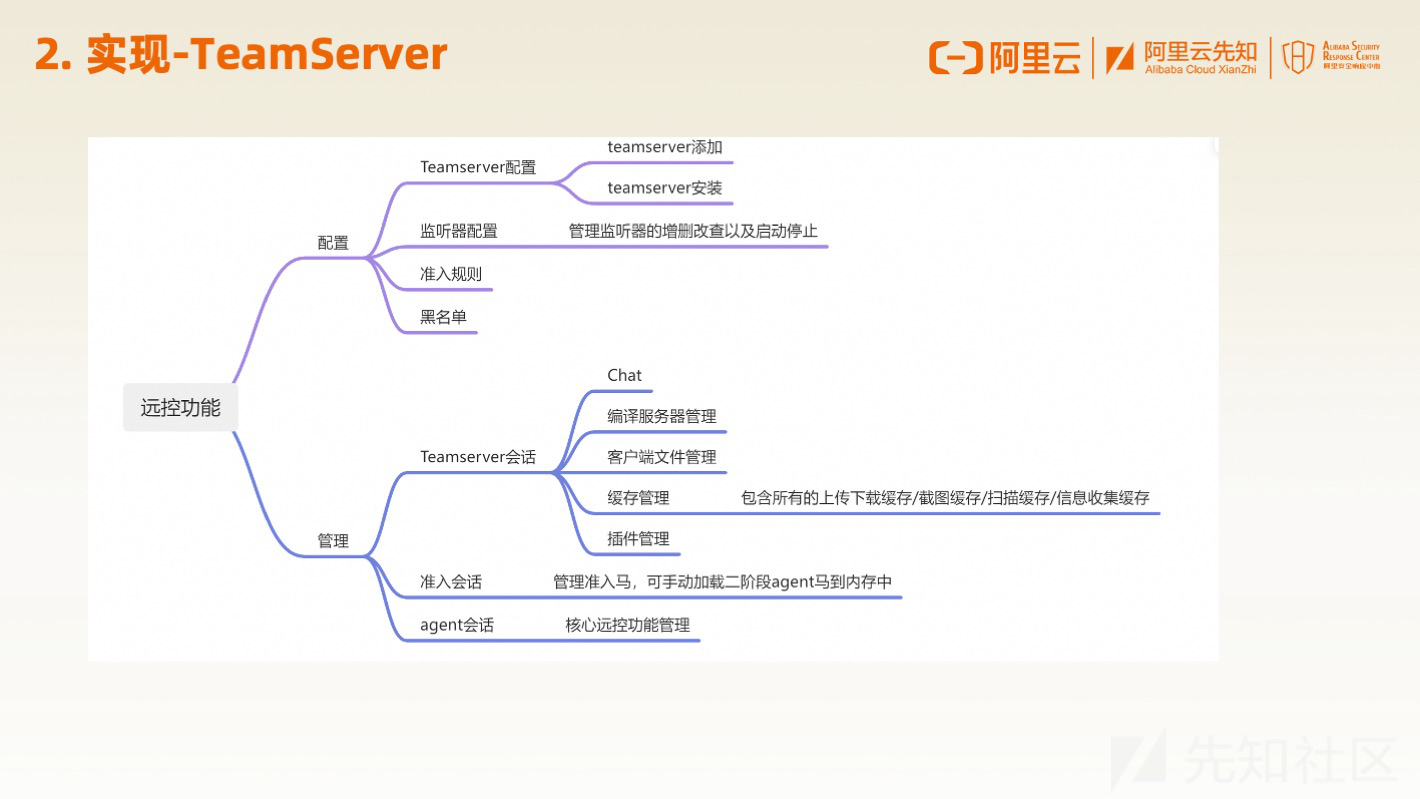
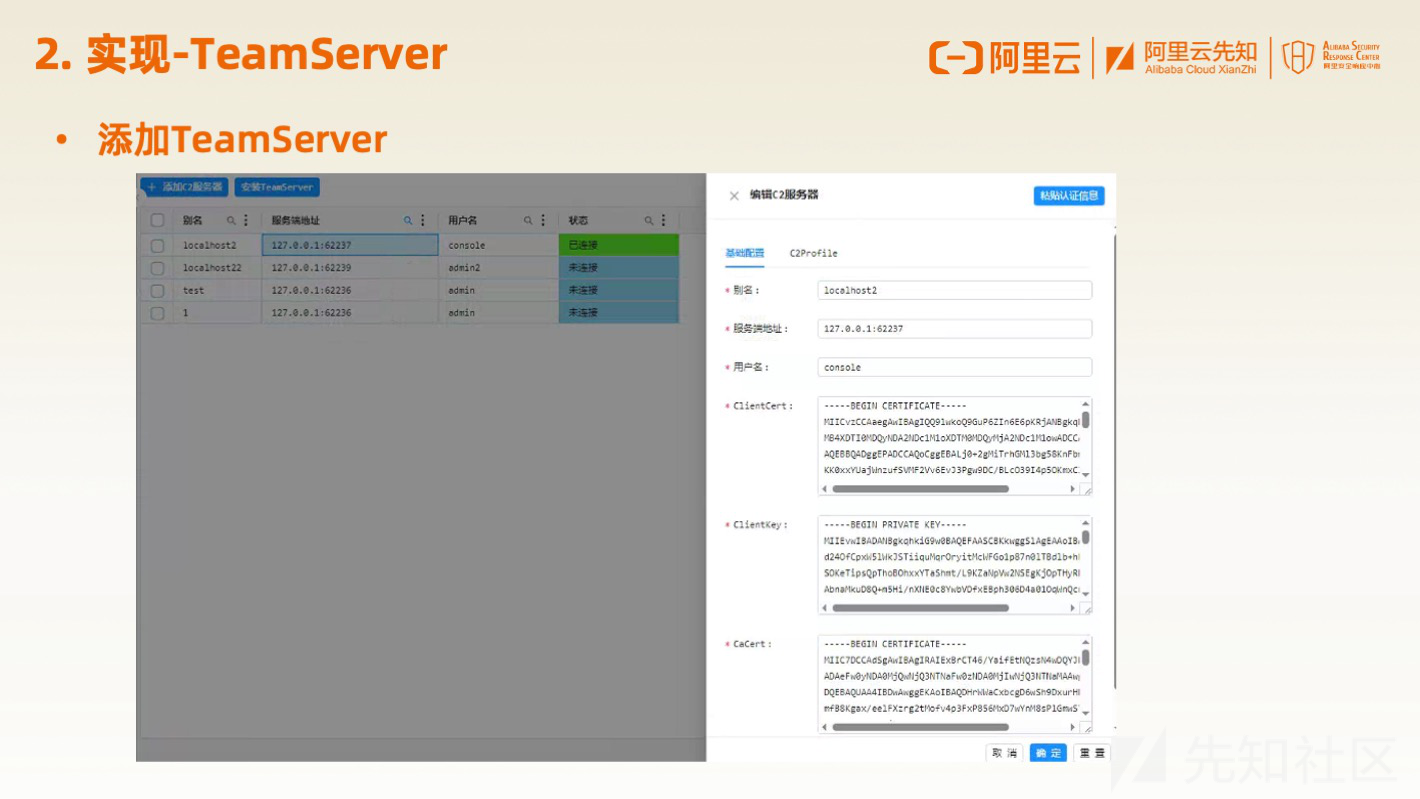
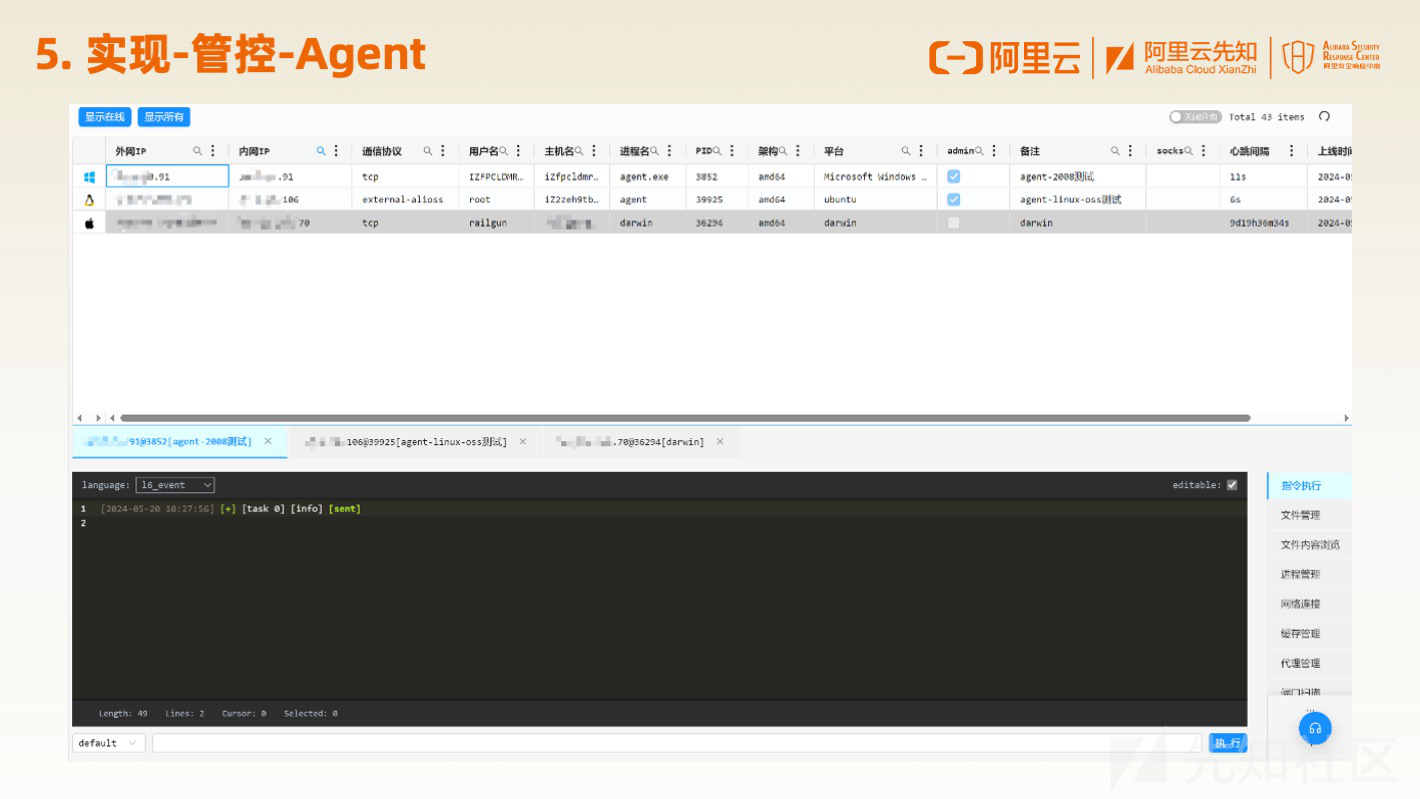
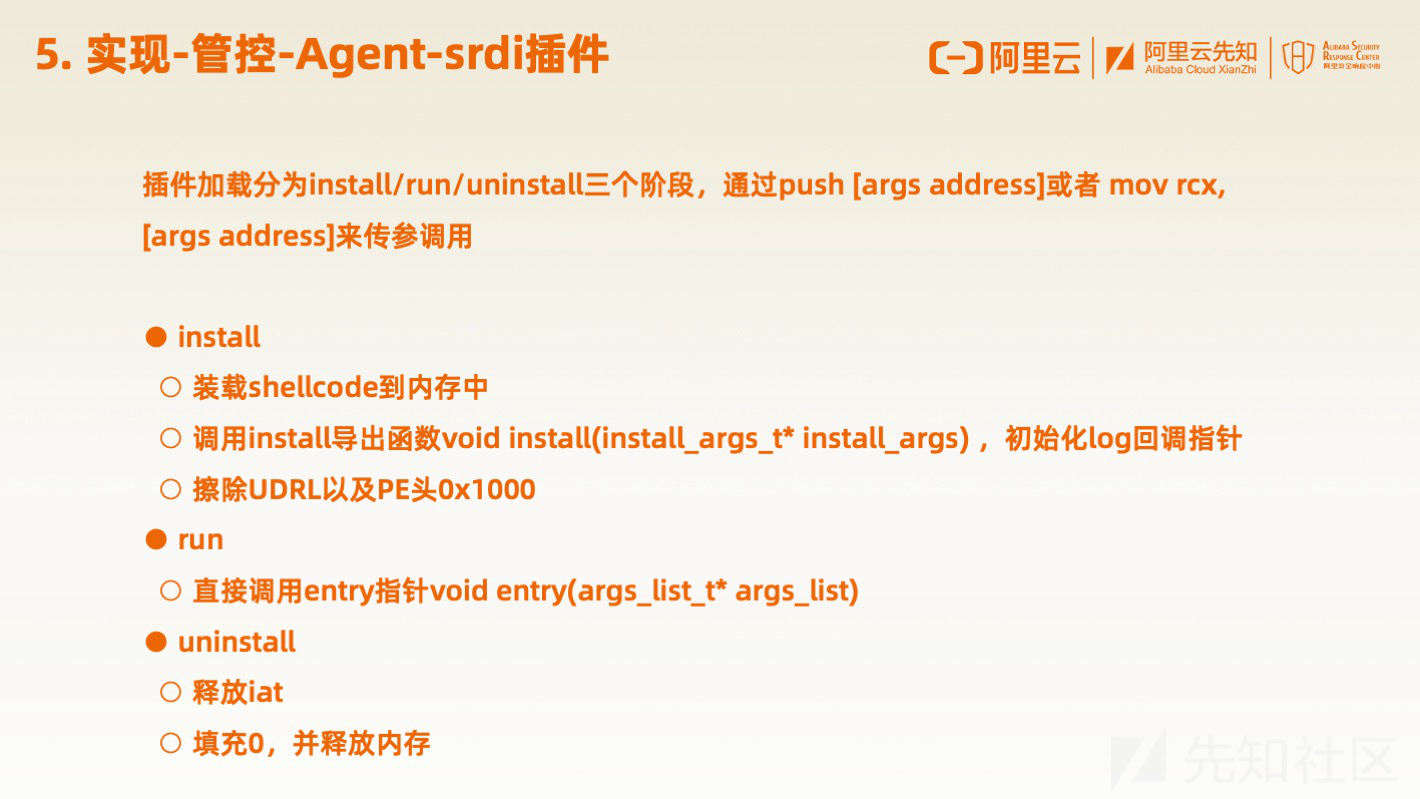
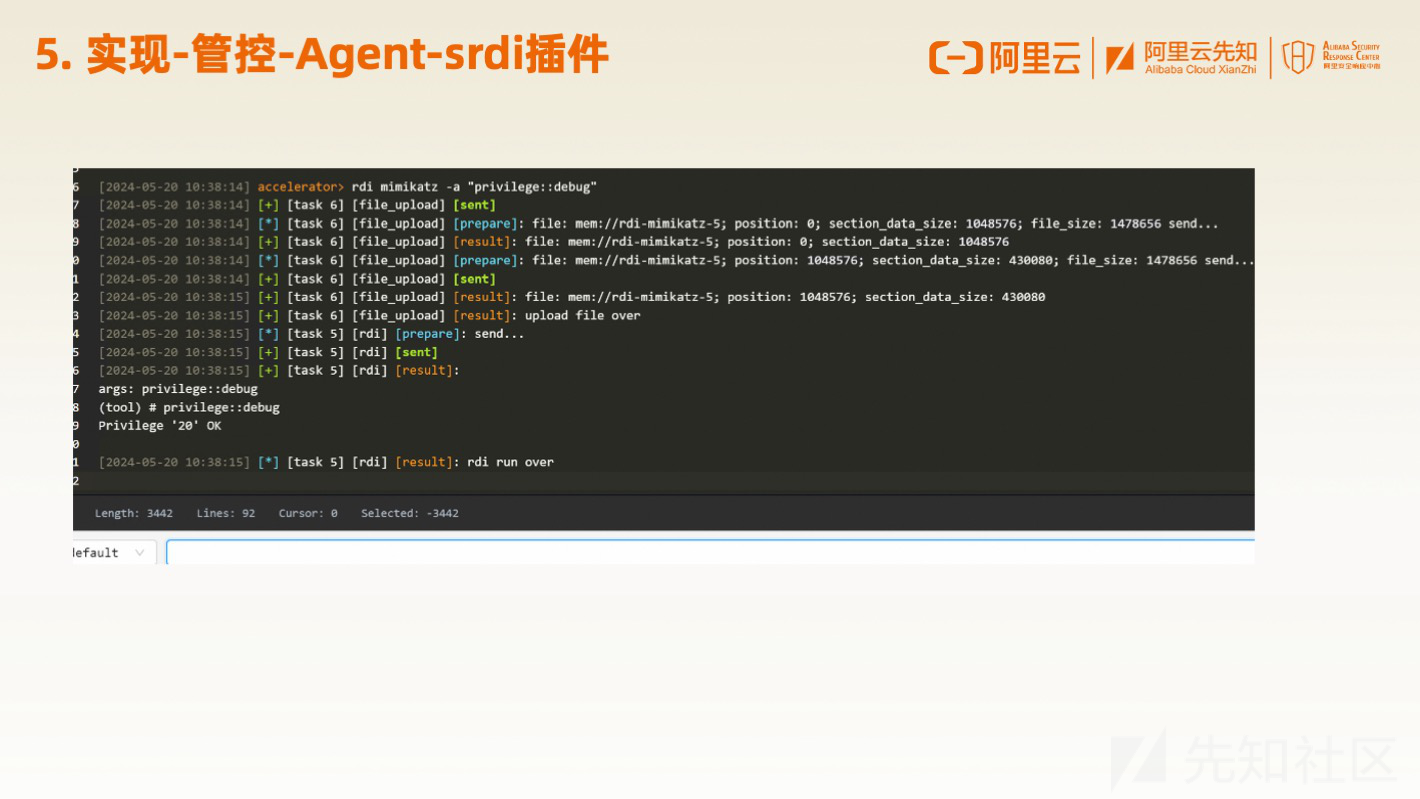
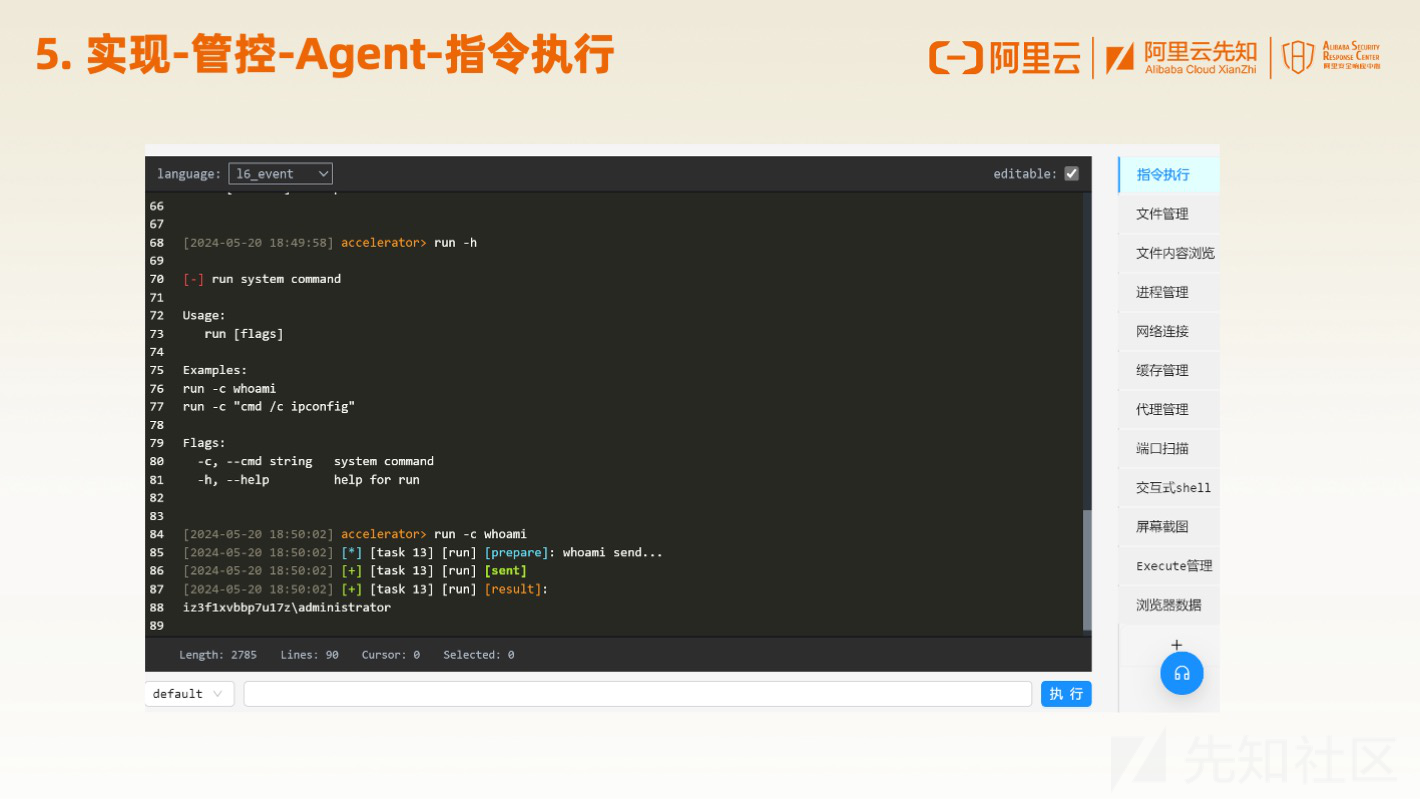
先知安全沙龙(武汉站) - 新一代远控平台的设计与实现
声明:此PPT为演讲嘉宾个人的观点和研究成果,仅用于技术交流,不代表先知社区的立场或观点,如有您在浏览过程中发现任何错误信息或者侵权的问题,可联系我们进行处理,我们将依据相关法律法规和平台规定,尽快进行核实处理。
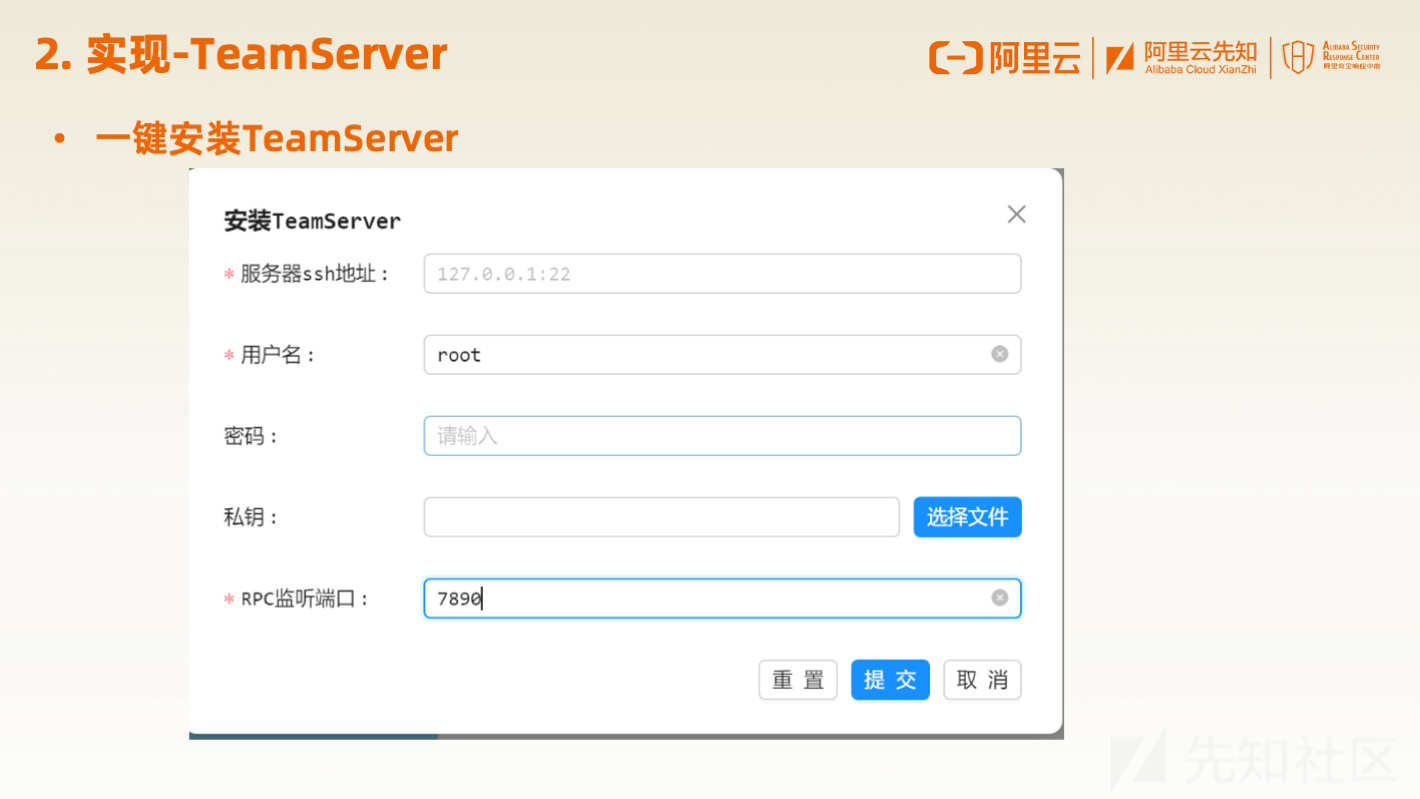
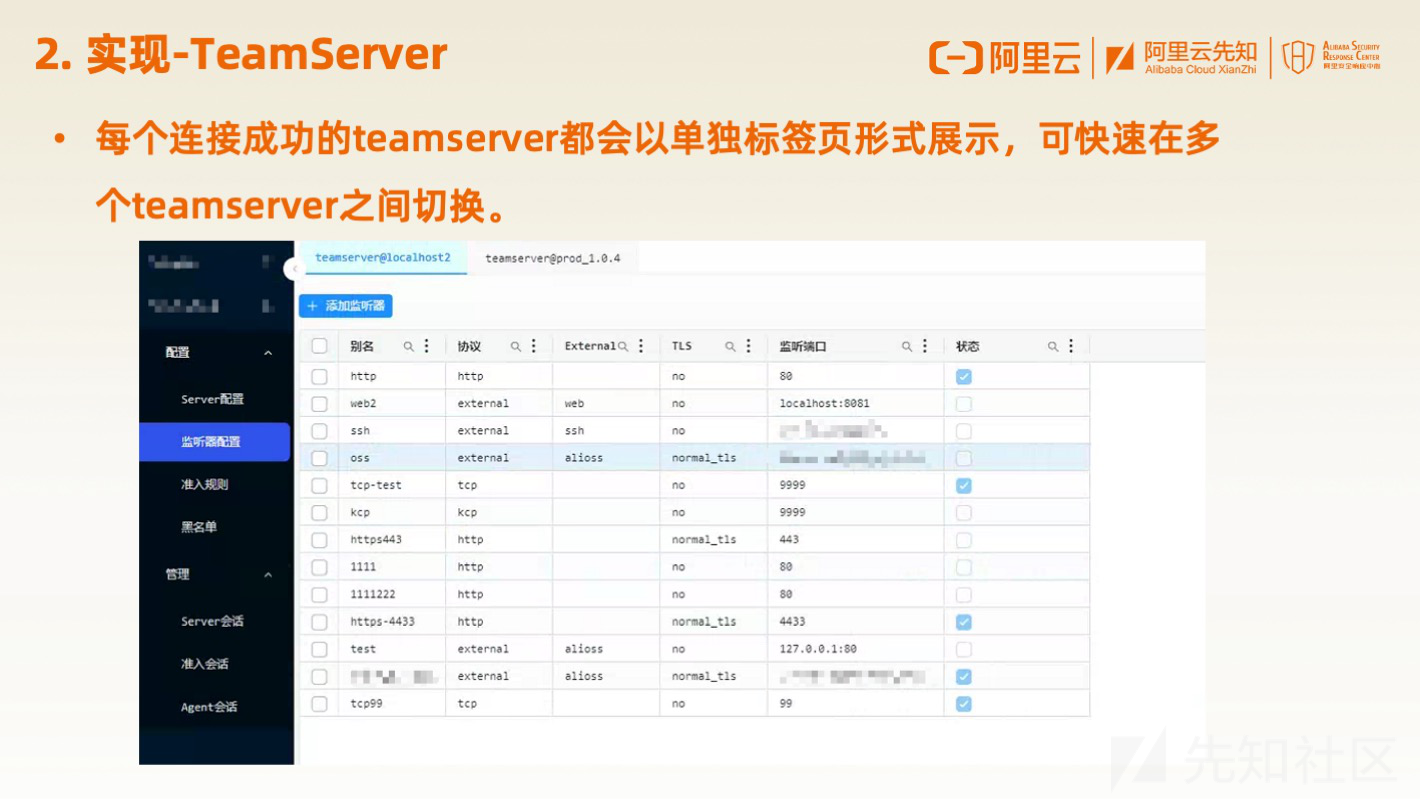
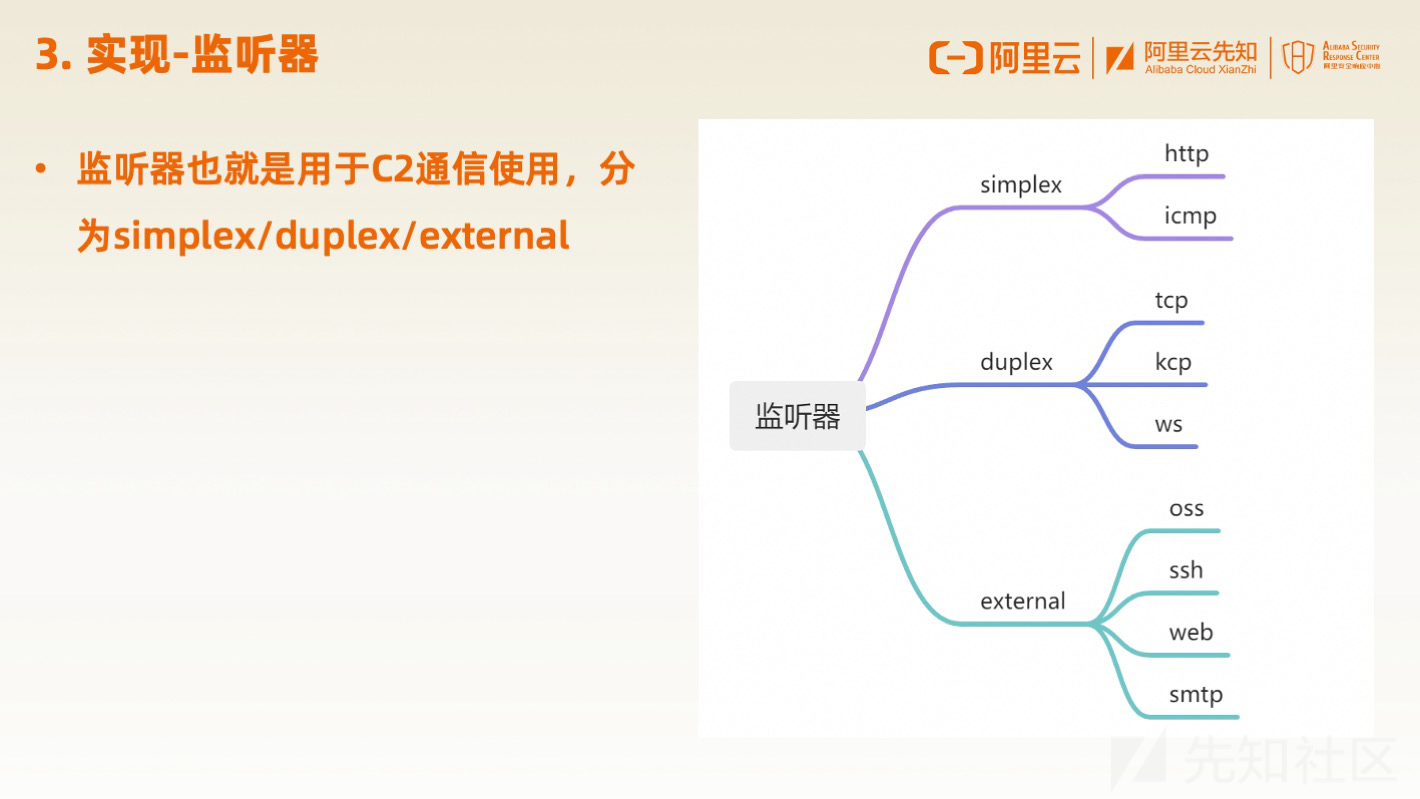
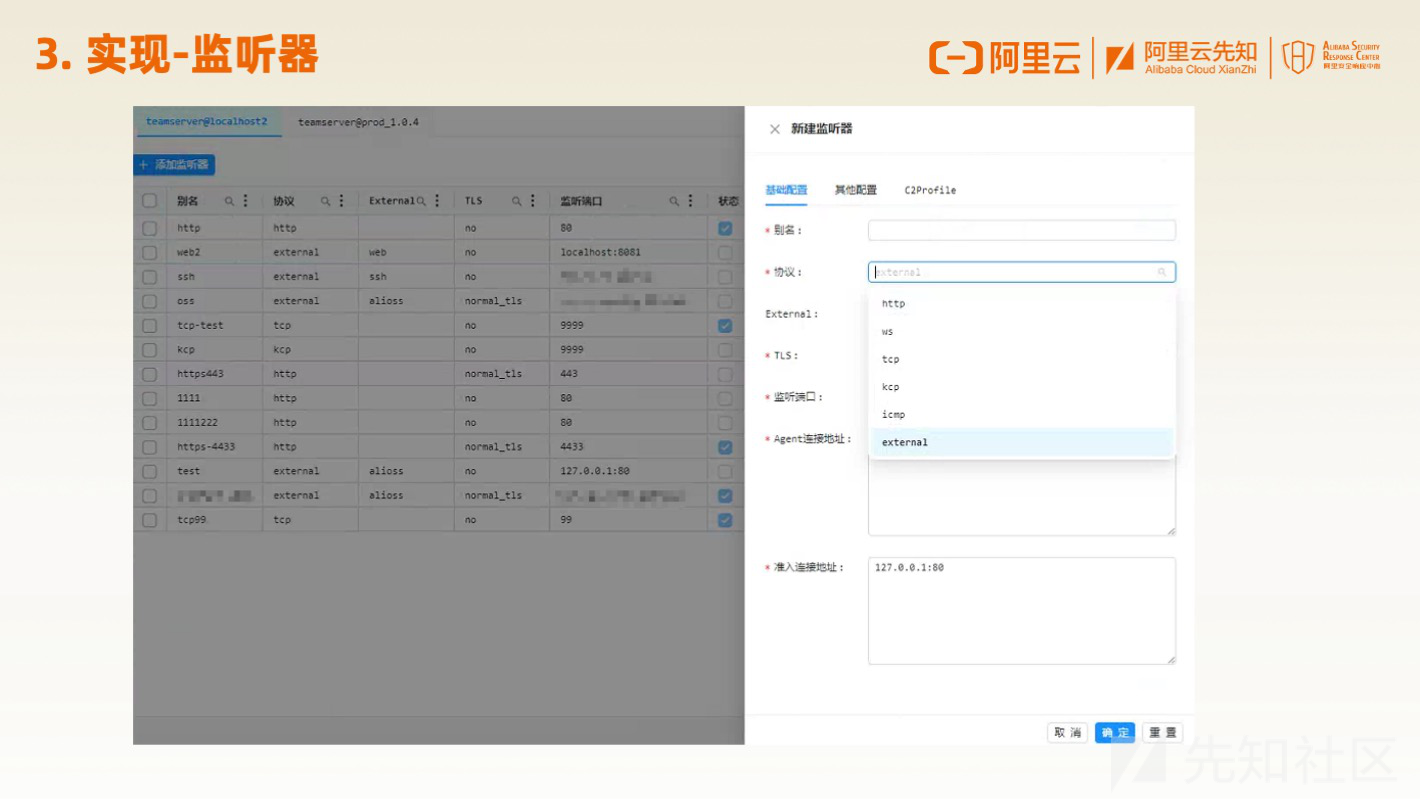
声明:此PPT为演讲嘉宾个人的观点和研究成果,仅用于技术交流,不代表先知社区的立场或观点,如有您在浏览过程中发现任何错误信息或者侵权的问题,可联系我们进行处理,我们将依据相关法律法规和平台规定,尽快进行核实处理。
END

前言 在改造自动化Gadget挖掘的过程中,在收集各种source / sink的时候,针对反序列化漏洞的source存在有readObject / readResolve / readExternal,这里就是对其调用的原理进行详细探究 原理分析 环境 我们这里创建了三个类Test1 / Test2 / Test 其中Test1类,是一个实现了Serializable接口,并定义了readObj
CVE-2022-39198 影响 2.7.x < version < 2.7.18 3.0.x < version < 3.0.12 3.1.x < version <= 3.1.0 分析 漏洞描述 我们可以看看在apache通告中对漏洞的简单的描述 很明显,从这个漏洞描述中,我们能够明白这个CVE的造成主要是因为dubbo中内置的hessian项目,主要是
环境搭建 首先就是源码的下载 github gitee 之后只需要配置一下Mysql数据库相关的配置就能够启动CMS 我们首先使用idea工具打开该项目源码, idea将会自动加载依赖 之后我们将sql/jfinal_cms_v4.sql中的数据库结构进行配置 我这里修改了一下,在前面加入了create database jfinal_cms; / use jfinal_cms;这两条命令,可以直
前言 这里学习了Weblogic中的两条CVEs,在反序列化调用readResolve方法进而调用defineClass方法进行类的加载,并执行我们的恶意逻辑,同样也通过寻找不同于CVE-2020-2883中使用的extract方法,来绕过之前的CVE的黑名单过滤 环境搭建 参考前面的环境 T3 CVE-2020-14644 原理 这个CVE主要是找到了一个在黑名单防护外的一个类RemoteCon
RMI中的实现 过滤器的创建 我们在创建一个注册中心的时候调用的是 LocateRegistry.createRegistry(1099); 我们跟进一下createRegistry方法 返回的是一个RegistryImpl对象,跟进其构造方法 如果开启了开放端口为1099并且开启了SecurityManager策略 将会进入if语句中进行处理,我这里进入的是else语句 将会创建一个Liv
如何获取完整PPT以及作者联系方式呀,想和作者深入交流沟通一下。