TOTOLINK远程代码执行漏洞分析(CVE-2024-51228)

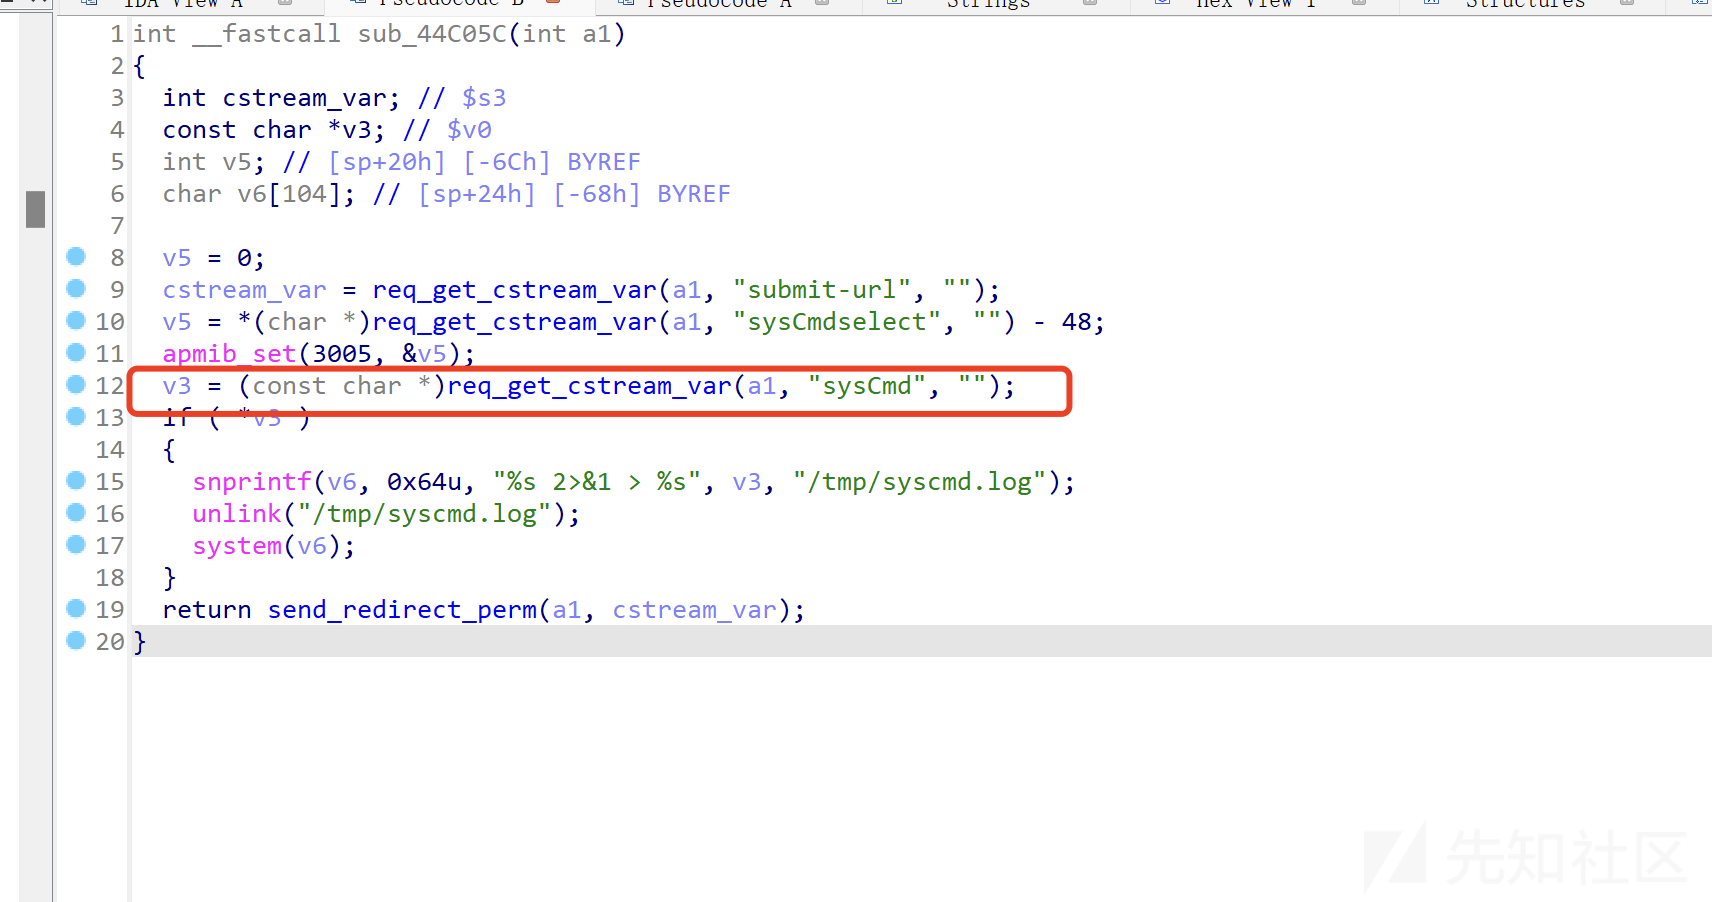
漏洞通告: 漏洞分析 通告附件提供了payload,不过漏洞通告已经将关键信息告诉了我们。 /boafrm/formSysCmd组件存在漏洞 定位到formSysCmd函数 查看伪代码 查看函数内部发行system函数,参数v6 v6是15行构造的命令,占位符v3,v3是12行通过get请求sysCmd参数获取的。
漏洞通告:

漏洞分析
通告附件提供了payload,不过漏洞通告已经将关键信息告诉了我们。
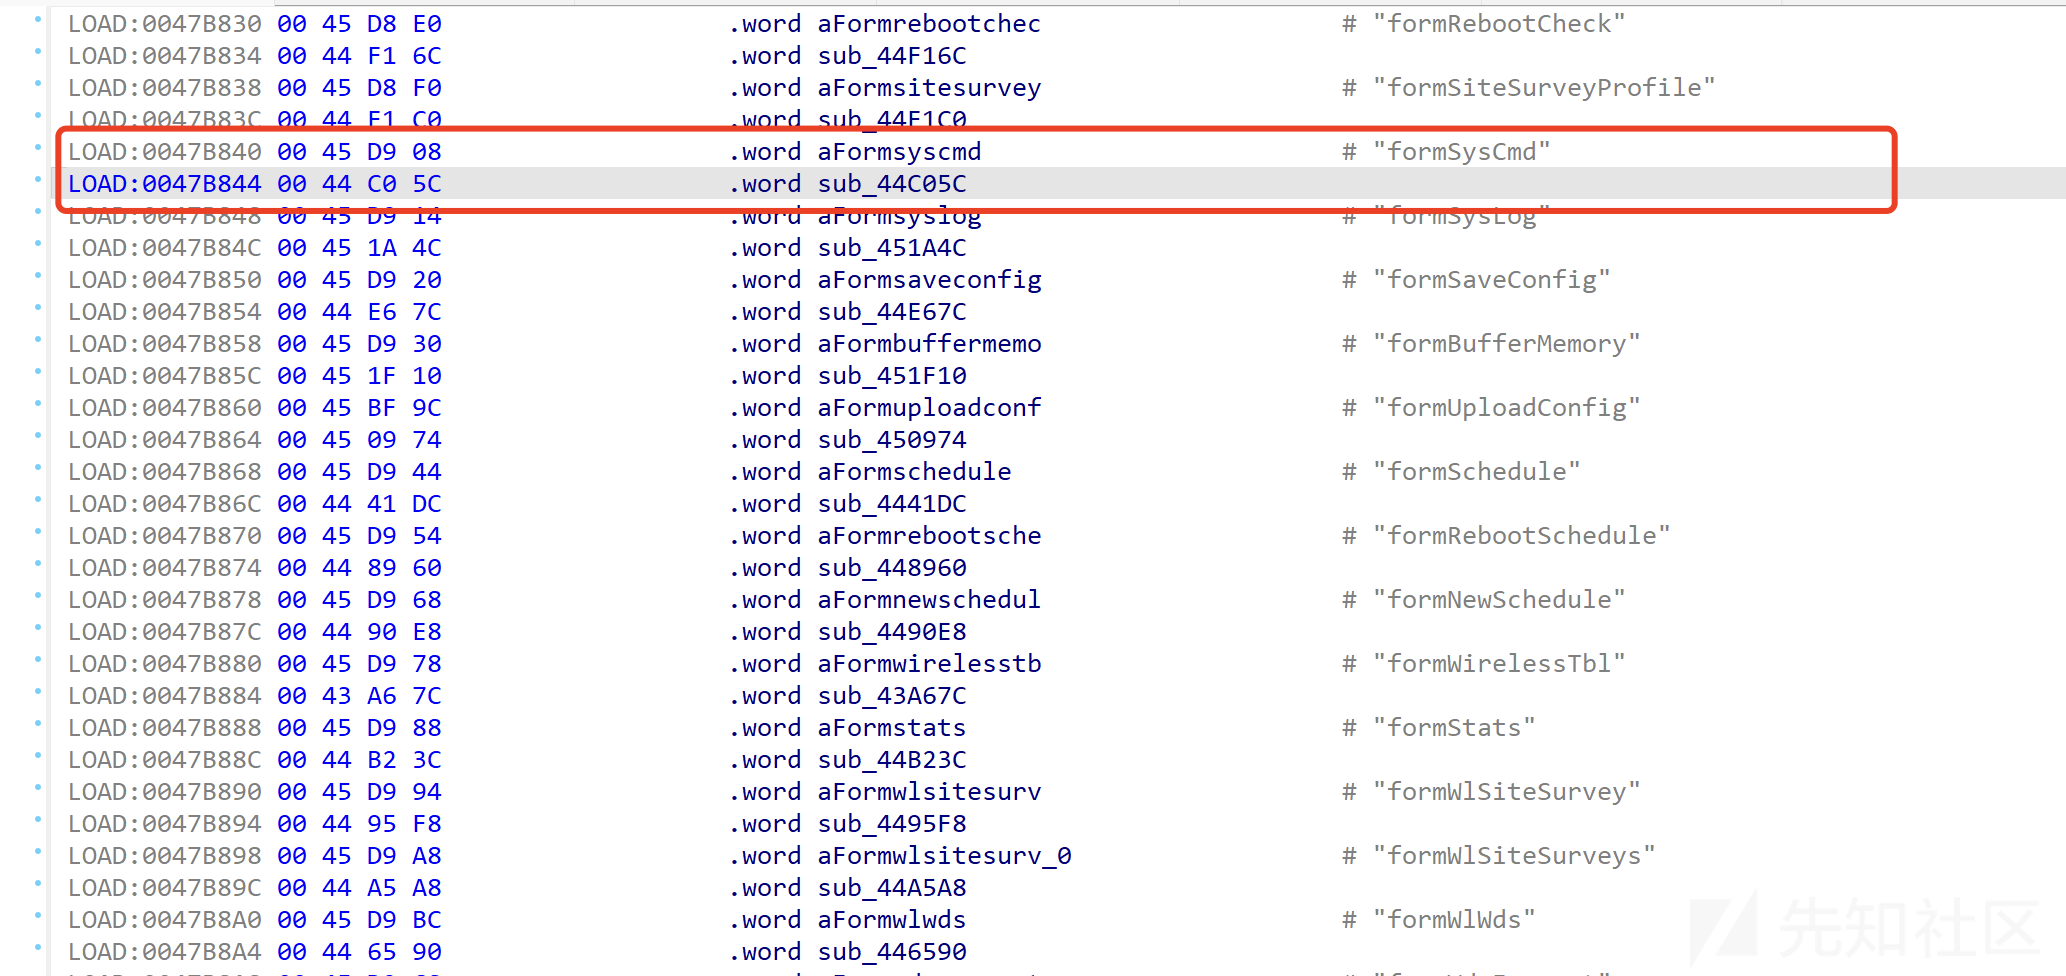
/boafrm/formSysCmd组件存在漏洞
定位到formSysCmd函数
查看伪代码

查看函数内部发行system函数,参数v6
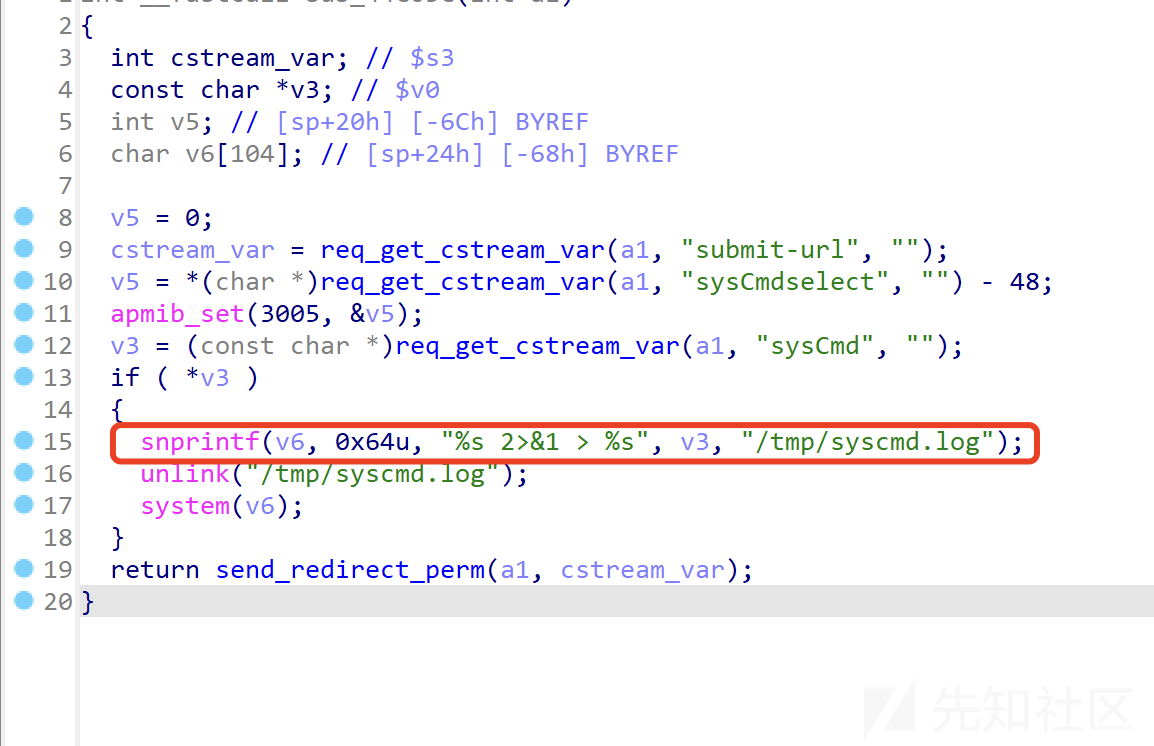
v6是15行构造的命令,占位符v3,v3是12行通过get请求sysCmd参数获取的。
END